Ce guide explique comment créer et lancer une campagne de phishing par e-mail avec Bluesecure Phishing™ (étapes 1 à 7), puis comment personnaliser vos simulations : scénarios et modèles, pièces jointes, QR codes, pages post-phishing, SMS et reciblage (étapes 8 à 13), et enfin comment exclure une campagne terminée des statistiques grâce au statut Test (étape 14).
Sommaire
Créer et lancer une campagne
- 1. Comprendre : scénario et modèle
- 2. Créer une campagne : vue d'ensemble
- 3. Choisir les scénarios
- 4. Choisir les groupes cibles
- 5. Définir les actions après hameçonnage
- 6. Tester avant le lancement
- 7. Planifier et lancer la campagne
Personnaliser vos simulations
- 8. Créer ou modifier un scénario ou un modèle
- 9. Ajouter une pièce jointe
- 10. Intégrer un QR code
- 11. Personnaliser la page post-phishing
- 12. Ajouter un SMS à votre simulation email
- 13. Recibler les utilisateurs hameçonnés
Gérer vos campagnes
Prérequis
- Un accès à la plateforme Bluesecure Phishing™ avec les droits de création de campagnes.
- Les filtres de sécurité de messagerie (SPF, DKIM, DMARC) configurés côté client, pour assurer une bonne délivrabilité des emails simulés.
- Des groupes d'utilisateurs déjà créés pour cibler les destinataires de vos campagnes.
1 Comprendre : scénario et modèle
Scénario = package complet d'une simulation phishing, composé de :
- Email/SMS : message initial avec lien, pièce jointe ou QR code.
- Landing page : page de destination après clic (formulaire factice, téléchargement).
- Page post-phishing : page pédagogique ou immersive affichée après interaction (clic, ouverture de pièce jointe, scan de QR code, soumission de formulaire).
Modèle = composant individuel réutilisable, correspondant à l'un des 3 types suivants :
- Modèle Email/SMS : corps du message, objet, expéditeur.
- Modèle Landing : page où l'utilisateur atterrit après le clic.
- Modèle Page post-phishing : page finale, pédagogique ou de redirection.
⚠️ Logique
Un scénario = 1 Email + 1 Landing + 1 Page post-phishing. Chaque élément d'un scénario provient d'un modèle.
2Créer une campagne : vue d'ensemble
Accédez à Phishing > Campagnes, puis cliquez sur Créer une campagne.

Donnez un nom à la campagne en haut de la page. La page de création se compose ensuite de 5 blocs, à remplir de haut en bas. Chacun est détaillé dans une étape de ce guide :
- Scénarios : les simulations envoyées.
- Groupes cibles : les utilisateurs qui les reçoivent.
- Actions après hameçonnage : ce qui se passe quand un utilisateur se fait piéger.
- Test et évaluation : la vérification avant l'envoi.
- Planification : le rythme d'envoi et la date de lancement.
ℹ️ Bon à savoir
Les captures de ce guide montrent l'interface en anglais : le libellé anglais des boutons est indiqué entre parenthèses. Vous pouvez enregistrer la campagne en brouillon à tout moment avec Enregistrer comme brouillon (Save as draft).
3Choisir les scénarios
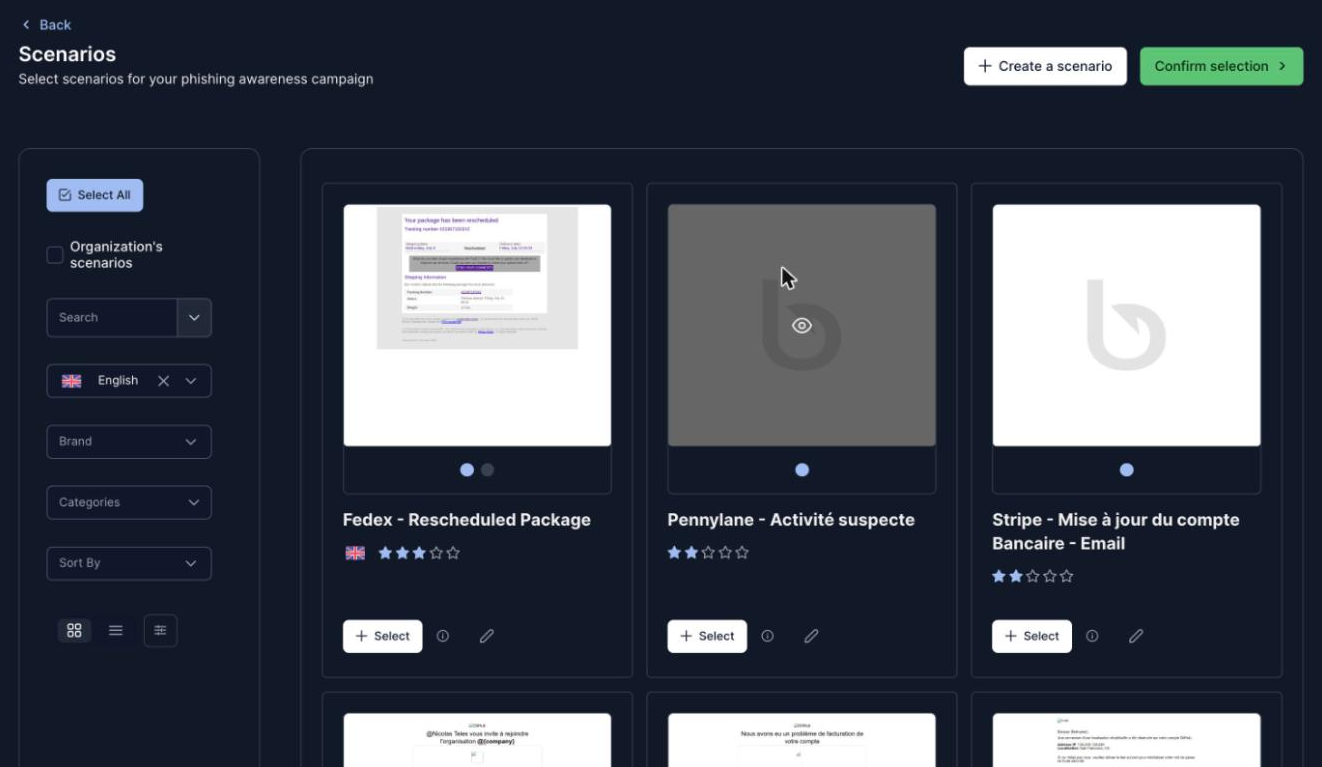
Dans le bloc Scénarios, cliquez sur Ajouter des scénarios (Add scenarios). Le catalogue s'ouvre :
- Filtrez par langue, marque ou catégorie, ou cochez Scénarios de l'organisation pour n'afficher que les vôtres.
- Cliquez sur Sélectionner (Select) sous chaque scénario à inclure, ou sur Tout sélectionner (Select All).
- Pour adapter un scénario, cliquez sur ✏️ ; pour en créer un, cliquez sur Créer un scénario (voir étape 8).
- Validez avec Confirmer la sélection (Confirm selection).
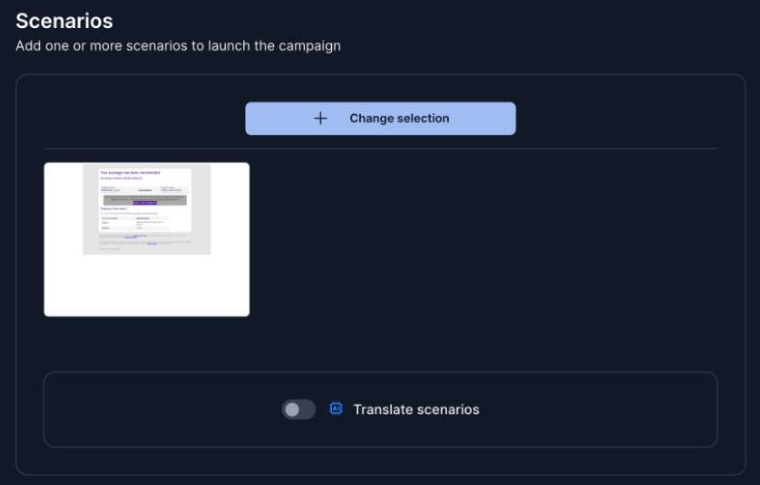
Les scénarios retenus s'affichent dans le bloc. Pour en ajouter ou en retirer, cliquez sur Modifier la sélection (Change selection).
ℹ️ Traduire les scénarios
Sous les scénarios sélectionnés, l'option Traduire les scénarios (Translate scenarios) permet de traduire automatiquement les scénarios de la campagne.
4Choisir les groupes cibles
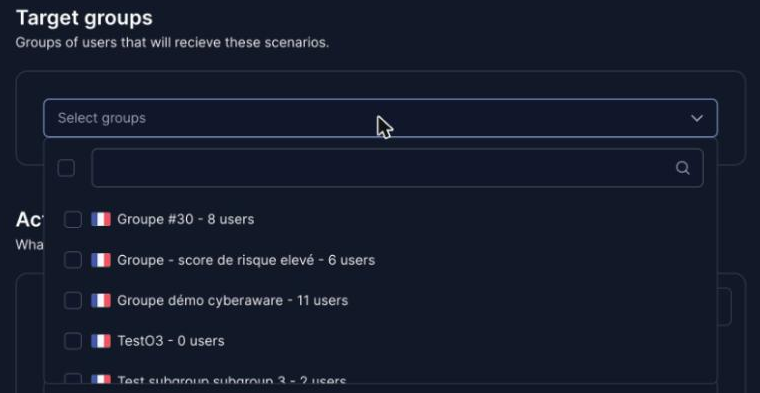
Dans le bloc Groupes cibles (Target groups), ouvrez la liste et cochez les groupes d'utilisateurs qui recevront la campagne. Le nombre d'utilisateurs de chaque groupe est affiché, et la barre de recherche permet de retrouver un groupe rapidement.
5Définir les actions après hameçonnage
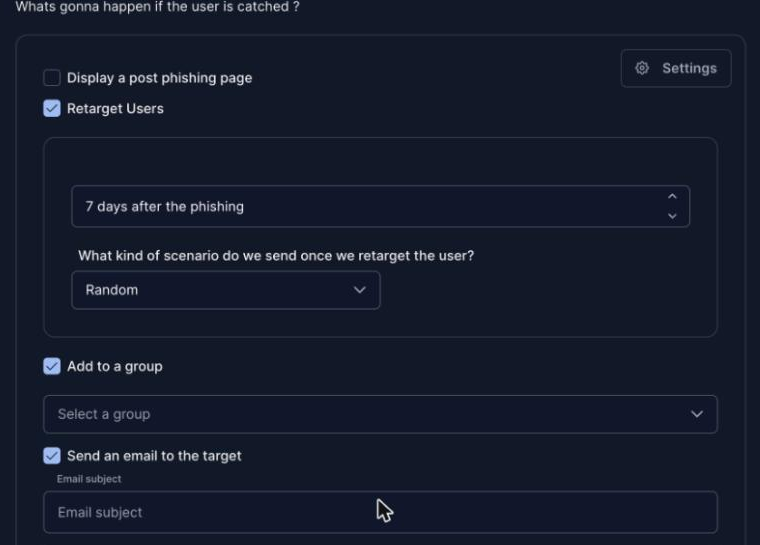
Le bloc Actions après hameçonnage (Actions after phishing) définit ce qui se passe quand un utilisateur se fait piéger. Les actions se cumulent :
- Afficher une page post-phishing : page pédagogique ou de redirection (personnalisation détaillée à l'étape 11).
- Recibler les utilisateurs : renvoyez une nouvelle simulation après un délai (ex. 7 jours après le phishing) et choisissez le type de scénario envoyé (ex. aléatoire). Voir aussi l'étape 13.
- Ajouter à un groupe : choisissez un groupe existant (ex. « Hameçonnés janvier ») auquel l'utilisateur est ajouté automatiquement, par exemple pour lui attribuer une formation.
- Envoyer un e-mail à la cible : rédigez l'objet et le contenu d'un e-mail de suivi envoyé à l'utilisateur hameçonné.
Options avancées
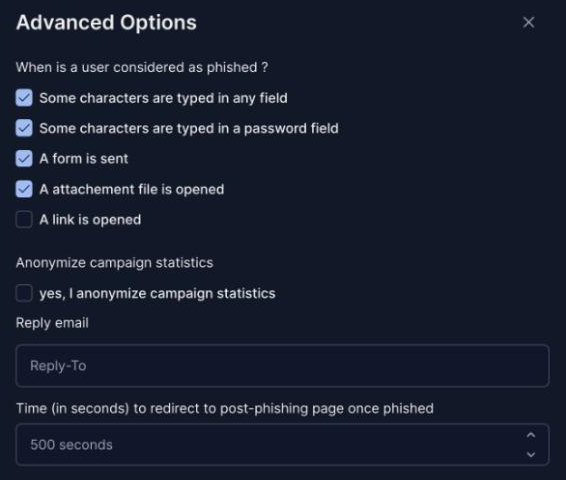
Cliquez sur Paramètres (Settings), en haut à droite du bloc, pour ouvrir les options avancées :
- Quand un utilisateur est-il considéré comme hameçonné ? Cochez les comportements à comptabiliser : saisie de caractères dans un champ, saisie de caractères dans un champ mot de passe, envoi d'un formulaire, ouverture d'une pièce jointe, ouverture d'un lien.
- Anonymiser les statistiques de la campagne : cochez cette option pour que les statistiques de la campagne soient anonymisées.
- E-mail de réponse : adresse vers laquelle sont dirigées les réponses aux e-mails simulés (champ Reply-To).
- Délai de redirection : temps (en secondes) avant la redirection vers la page post-phishing une fois l'utilisateur hameçonné.
ℹ️ Bon à savoir
Les options avancées ne sont pas rétroactives : si vous les modifiez après le lancement, seules les nouvelles interactions sont concernées.
6Tester avant le lancement
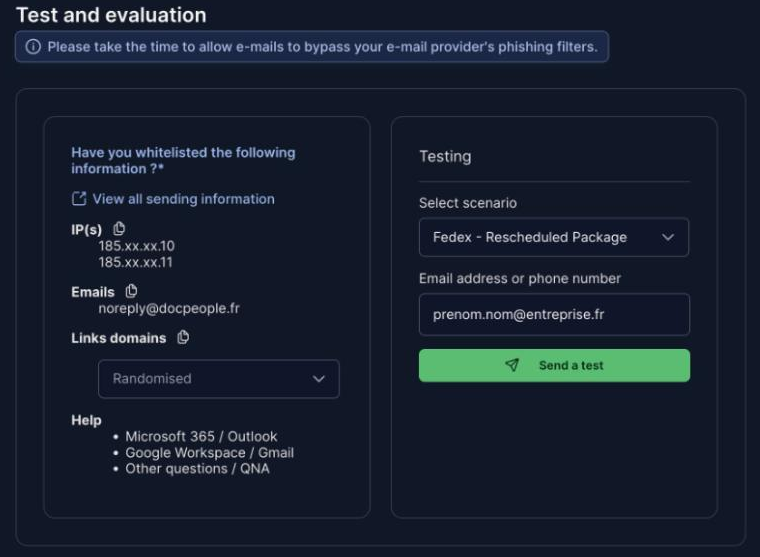
Le bloc Test et évaluation (Test and evaluation) permet de vérifier que les e-mails simulés arriveront bien dans les boîtes de réception :
- Vérifiez que les informations listées (IP, adresses d'envoi, domaines des liens) sont en liste blanche chez votre fournisseur de messagerie. Les liens d'aide Microsoft 365 / Outlook et Google Workspace / Gmail détaillent la procédure.
- Dans la partie Test, sélectionnez un scénario, saisissez une adresse e-mail ou un numéro de téléphone, puis cliquez sur Envoyer un test (Send a test).
- Vérifiez que le test a bien été reçu avant de lancer la campagne.
💡 Astuce
Consultez directement depuis l'application Bluesecure toutes les informations nécessaires à la mise en liste blanche, afin d'assurer la bonne réception des communications et le bon fonctionnement de la plateforme : https://app.bluesecure.fr/cybersecurity/campaigns/whitelisting
7Planifier et lancer la campagne
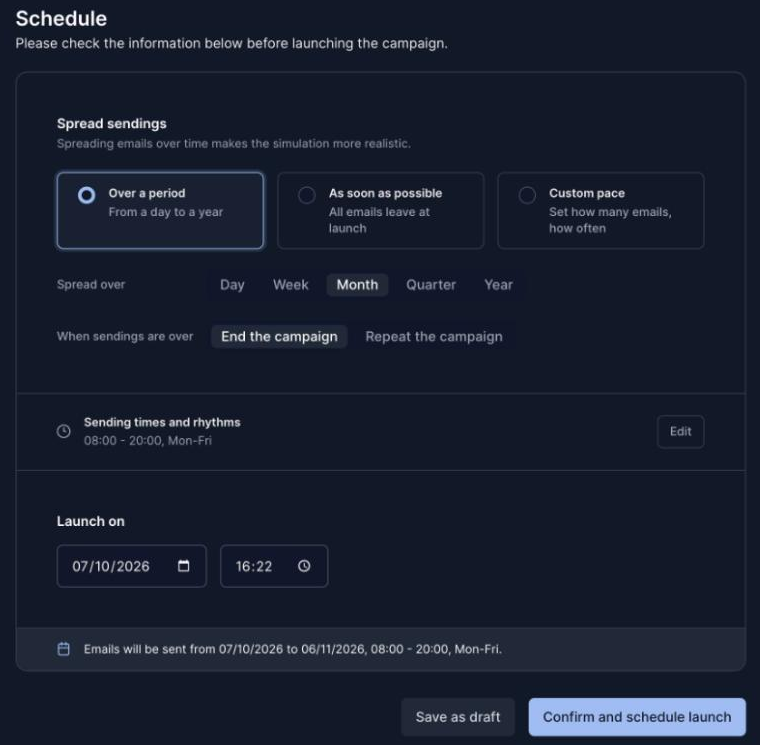
Le dernier bloc, Planification (Schedule), définit quand et à quel rythme les e-mails partent. Il se règle en 4 temps.
7.1 Choisir comment répartir les envois
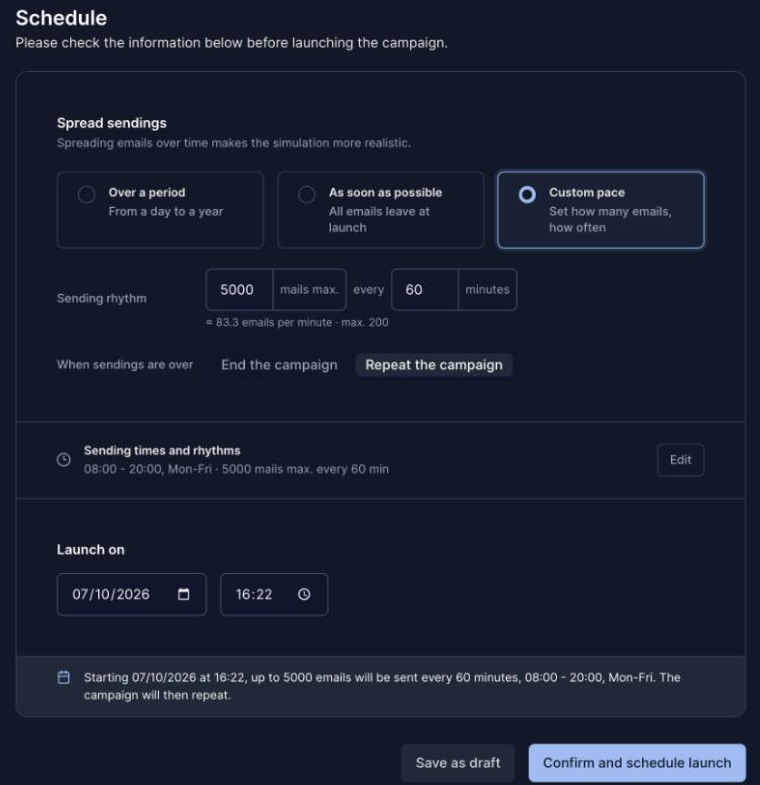
Dans Répartir les envois (Spread sendings), choisissez l'un des trois modes. Étaler les envois dans le temps rend la simulation plus réaliste.
| Mode | Fonctionnement | Paramètres |
|---|---|---|
| Sur une période | Les e-mails sont répartis sur une durée allant d'un jour à un an. | Durée : Jour, Semaine, Mois, Trimestre ou Année. |
| Dès que possible | Tous les e-mails partent au lancement. | Aucun. |
| Rythme personnalisé | Vous définissez combien d'e-mails partent et à quelle fréquence. | Nombre maximum d'e-mails toutes les X minutes (ex. 5 000 e-mails toutes les 60 minutes). Le débit équivalent par minute est affiché, avec un maximum de 200 e-mails par minute. |
En mode Rythme personnalisé, deux champs remplacent la durée : le nombre maximum d'e-mails et l'intervalle en minutes.
7.2 Choisir ce qui se passe à la fin des envois
- Terminer la campagne : la campagne s'arrête une fois tous les envois effectués. Idéal pour un test ponctuel.
- Répéter la campagne : la campagne recommence une fois les envois terminés. Idéal pour une sensibilisation continue.
7.3 Régler les jours et les horaires d'envoi
La ligne Horaires et rythmes d'envoi résume les plages actives (par défaut 08:00 - 20:00, du lundi au vendredi). Cliquez sur Modifier pour ajuster :
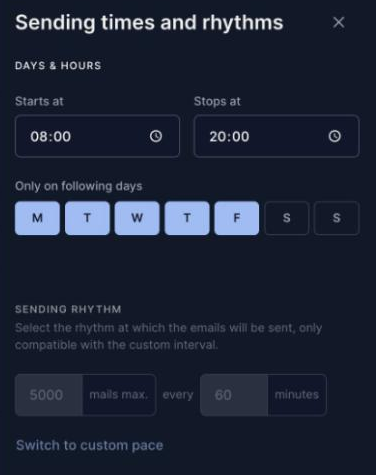
- Jours et heures : heure de début, heure de fin et jours de la semaine pendant lesquels les e-mails peuvent partir.
- Rythme d'envoi : nombre maximum d'e-mails toutes les X minutes. Ce réglage n'est compatible qu'avec le mode Rythme personnalisé.
💡 Astuce
Limitez les plages horaires (ex. 10h - 12h, jours ouvrés) pour reproduire des conditions d'envoi réalistes.
7.4 Programmer le lancement
Dans Lancer le (Launch on), choisissez la date et l'heure de démarrage. Un récapitulatif s'affiche en bas du bloc, par exemple :
- Exemple en mode Sur une période : « Les e-mails seront envoyés du 07/10/2026 au 06/11/2026, 08:00 - 20:00, du lundi au vendredi. »
- Exemple en mode Rythme personnalisé avec répétition : « À partir du 07/10/2026 à 16:22, jusqu'à 5 000 e-mails seront envoyés toutes les 60 minutes, 08:00 - 20:00, du lundi au vendredi. La campagne se répétera ensuite. »
Vérifiez-le, puis cliquez sur Confirmer et programmer le lancement (Confirm and schedule launch).
ℹ️ Envoi en copie carbone invisible (CCI)
Les e-mails de phishing d'une campagne peuvent être envoyés en copie carbone invisible (CCI). Cette option s'active campagne par campagne, uniquement sur demande : pour l'activer, créez un ticket auprès du support en précisant le nom de la campagne concernée.
Comment fonctionne la répartition sur une période ?
Imaginez que vous planifiez « 200 emails sur 7 jours, entre 10h et 12h ». L'algorithme fait tout le travail :
- Jour 1 (10h-12h) : 30 emails envoyés à des moments différents (10h15 : Paul, Marie ; 11h20 : Sophie, Ahmed…).
- Jour 2 (10h-12h) : 30 autres personnes…
- Et ainsi de suite jusqu'au jour 7.
Les envois paraissent aléatoires mais sont en réalité équilibrés sur toute la période.
Pour voir le planning précis, allez dans Dashboard → « Événements à venir ». Vous verrez chaque envoi programmé heure par heure.
8 Créer ou modifier un scénario ou un modèle
- Sélectionnez un scénario du catalogue, ou créez un nouveau scénario et confirmez.
- Cliquez sur ✏️ Éditer le scénario : renommez le scénario, modifiez l'objet, l'expéditeur, le visuel, la page de destination, la pièce jointe et le niveau de difficulté.
- Personnalisez à l'aide des composants de l'éditeur, en adaptant le ton, ou via AI Studio.
- Ajoutez la page post-phishing nécessaire.
- Ajoutez une description et confirmez pour permettre la réutilisation du modèle.
Personnalisation des champs clés
- Modifier l'objet du mail, le nom de l'expéditeur, l'adresse d'envoi.
- Choisir les différentes combinaisons de votre scénario : mail, avec un SMS en complément, la page de destination et le fichier joint.
- Définir le niveau de difficulté du scénario selon votre objectif de simulation.
- Accéder à l'éditeur pour personnaliser les modèles du scénario.
Exemple :
Objet : ", Action urgente sur votre compte"
Expéditeur : "Support Microsoft" <[email protected]>
Les 5 modes d'édition (combinables)
| Mode | Quand ? | Étapes détaillées |
|---|---|---|
| Drag & Drop | Création manuelle intuitive | 1. Blocs : titre / texte / image / bouton / section 2. Sections avancées : header / footer / 2 colonnes 3. Style : police / couleur (charte entreprise) 4. Prévisualisation mobile / desktop |
| Import .EML | Reprendre un email réaliste déjà reçu | 1. Options > Importer EML (.eml / .txt / .msg) 2. Préférez le format .EML (rendu fidèle) 3. Édition bloc par bloc en conservant le design original |
| Import URL (page web) — bêta | Reprendre une page web existante (landing, contact…) | 1. Outils > Import a webpage (URL – Beta) 2. Coller l'URL (ex. page de connexion) 3. Import : reconstruction automatique en blocs éditables 4. Vérifier polices, espacements, images et liens (rendu non pixel-perfect) |
| Code HTML | Reproduction fidèle d'un modèle externe précis | 1. Code Editor (bas droite) 2. Coller le HTML complet 3. Live preview + validation automatique |
| AI Studio | Gain de temps | 1. « Modifier avec l'IA » ou « Demander à l'IA » 2. Prompts, ex. : « Banque urgente, ton alarmiste, français » |
8.1 Créer un modèle manuellement (drag & drop)
Principe : vous construisez votre email en assemblant des blocs, puis vous personnalisez chaque élément.
- Blocs simples : titre, texte, image, bouton, etc.
- Blocs avancés : sections plus complètes et structurées, selon les éléments proposés par l'éditeur.
Une fois les blocs en place, vous pouvez ajuster la mise en forme et le style, selon les options disponibles dans l'éditeur.
8.2 Importer un email existant (format .EML)
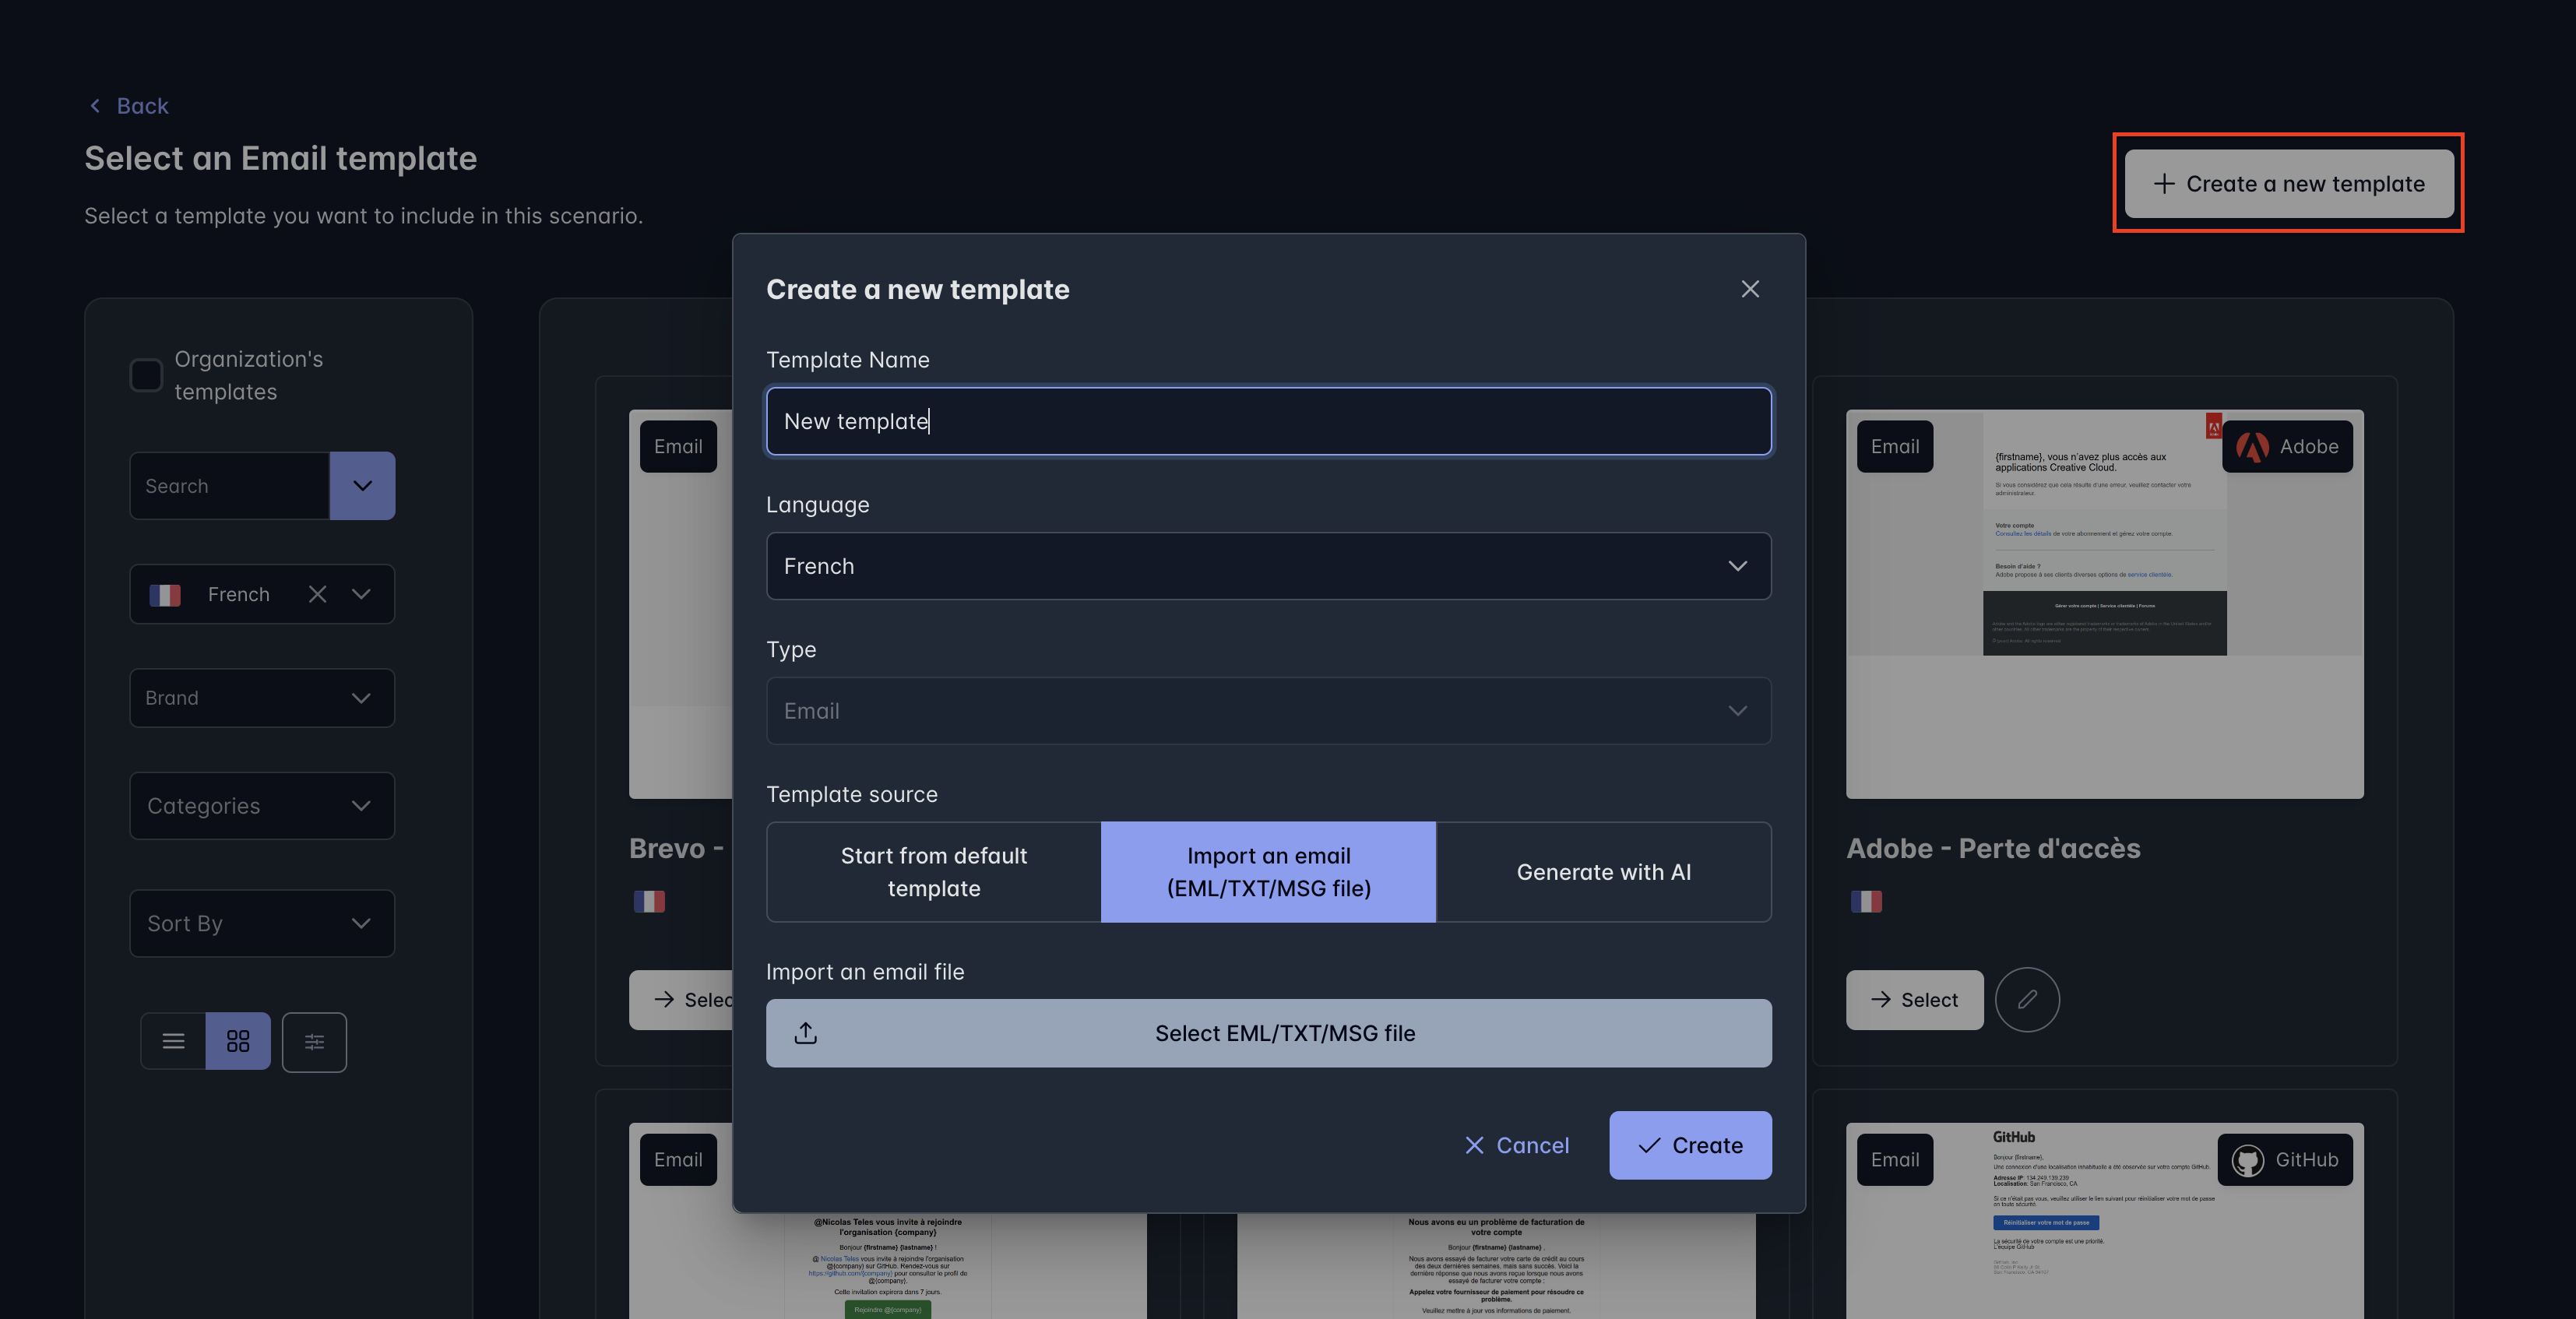
Quand l'utiliser ? Ce mode est recommandé si vous disposez déjà d'un email réaliste (par exemple un message reçu) et que vous souhaitez le reprendre comme base.
Comment faire ?
- Importez votre fichier .EML dans l'éditeur.
- Le modèle est chargé et vous pouvez ensuite le modifier (contenu, design, liens, etc.).
8.3 Importer une page web (bêta)
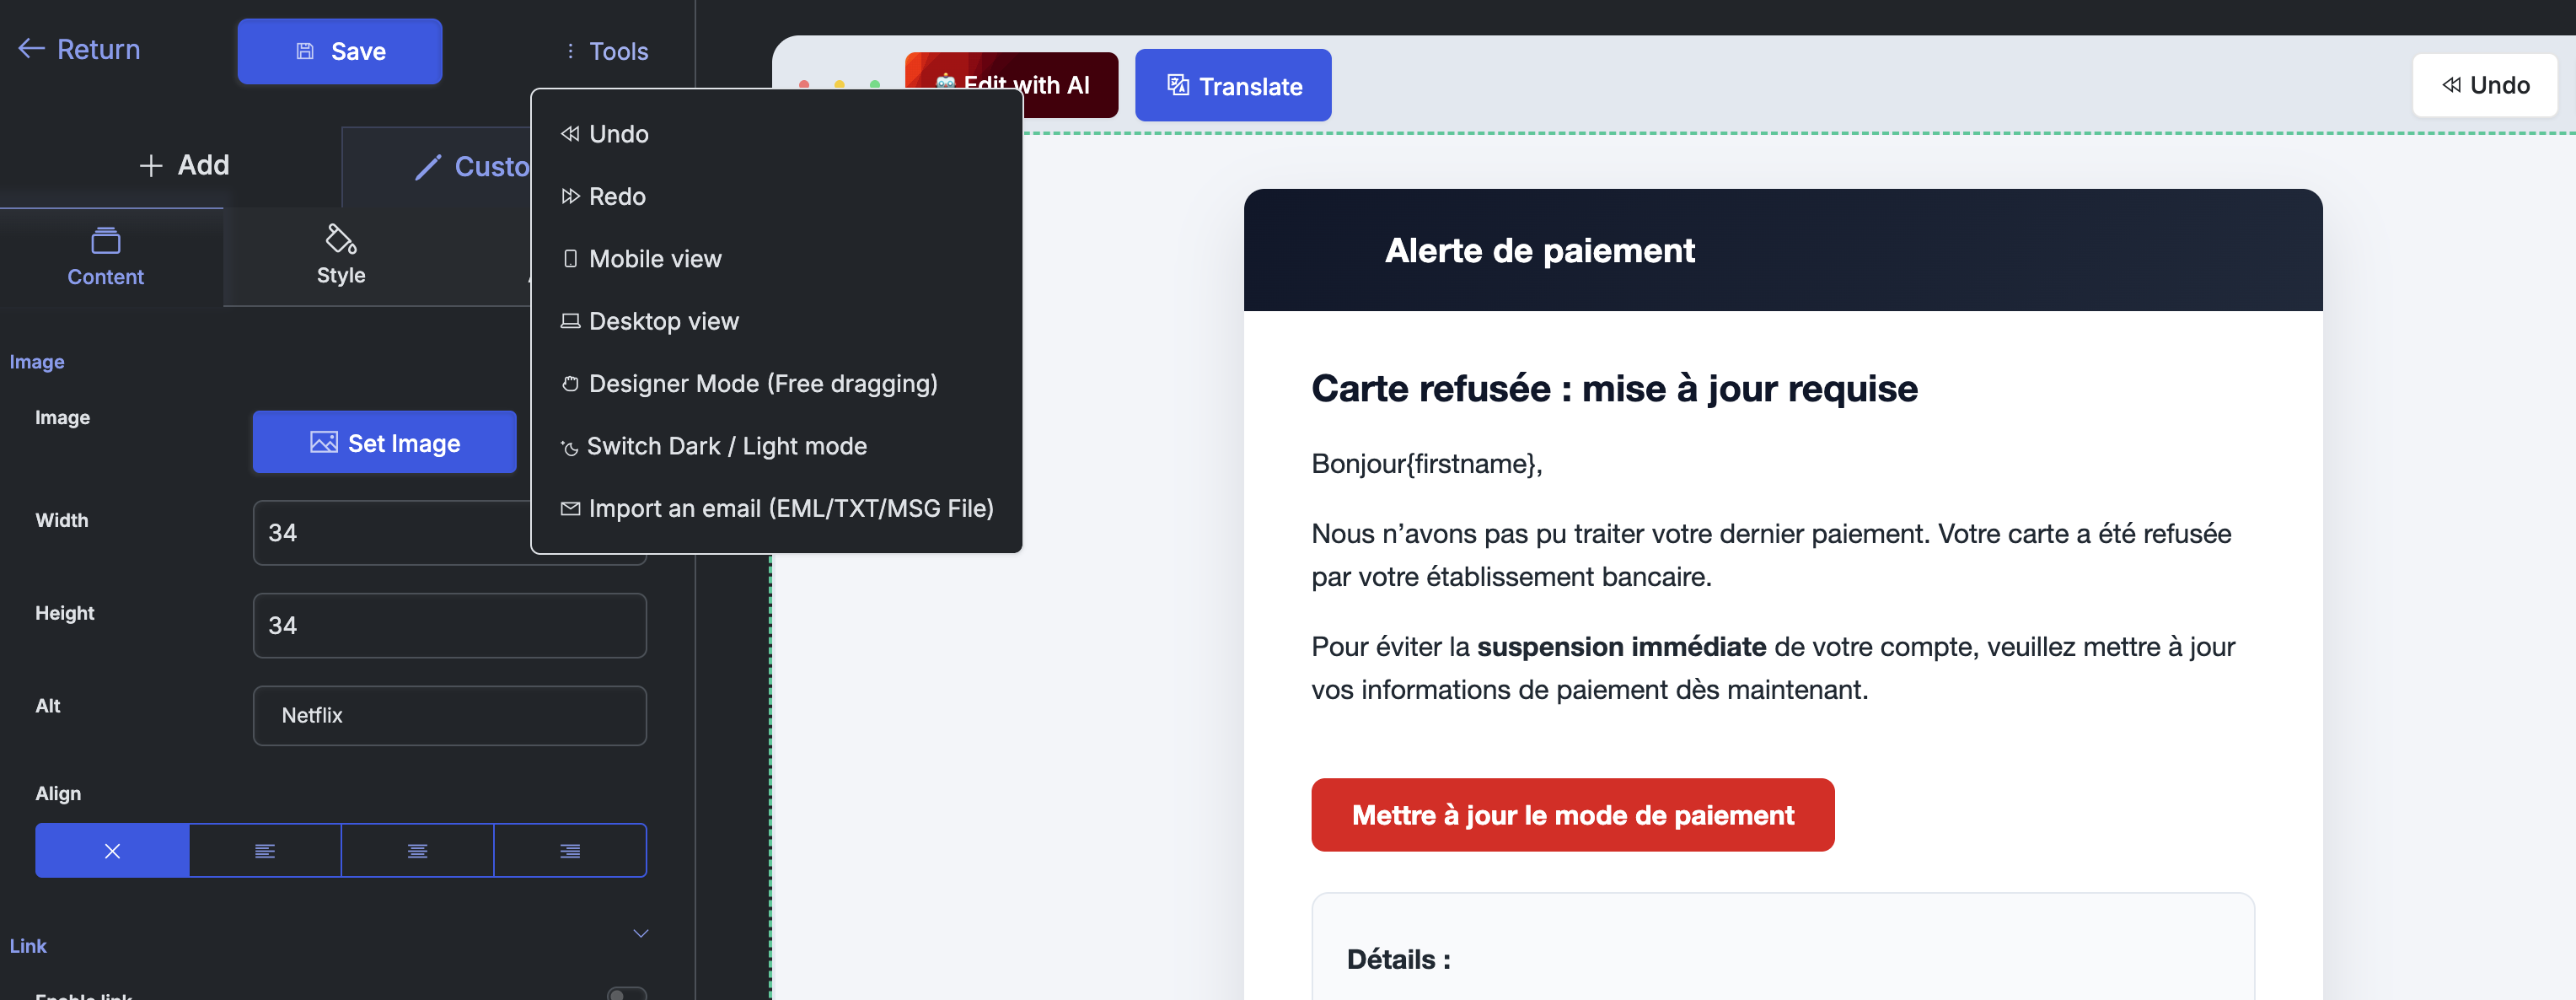
L'option d'import d'une page web permet de récupérer une page existante (via une URL) et de la reconstruire automatiquement dans l'éditeur sous forme de blocs (titres, paragraphes, boutons, sections…). L'objectif : gagner du temps en partant d'une page déjà conçue (ex. page contact, landing, article…).
- Ouvrez Tools → Import a webpage (URL – Beta).
- Collez l'URL complète (ex.
https://www.bluesecure.fr/contact/). - Cliquez sur Import.
- L'éditeur génère une version « bloc par bloc » que vous pouvez ensuite modifier.
8.4 Utiliser le code source HTML
Quand l'utiliser ? Si vous avez un modèle conçu en dehors de Bluesecure (ou validé par une charte graphique), le HTML permet une reproduction fidèle.
Comment faire ?
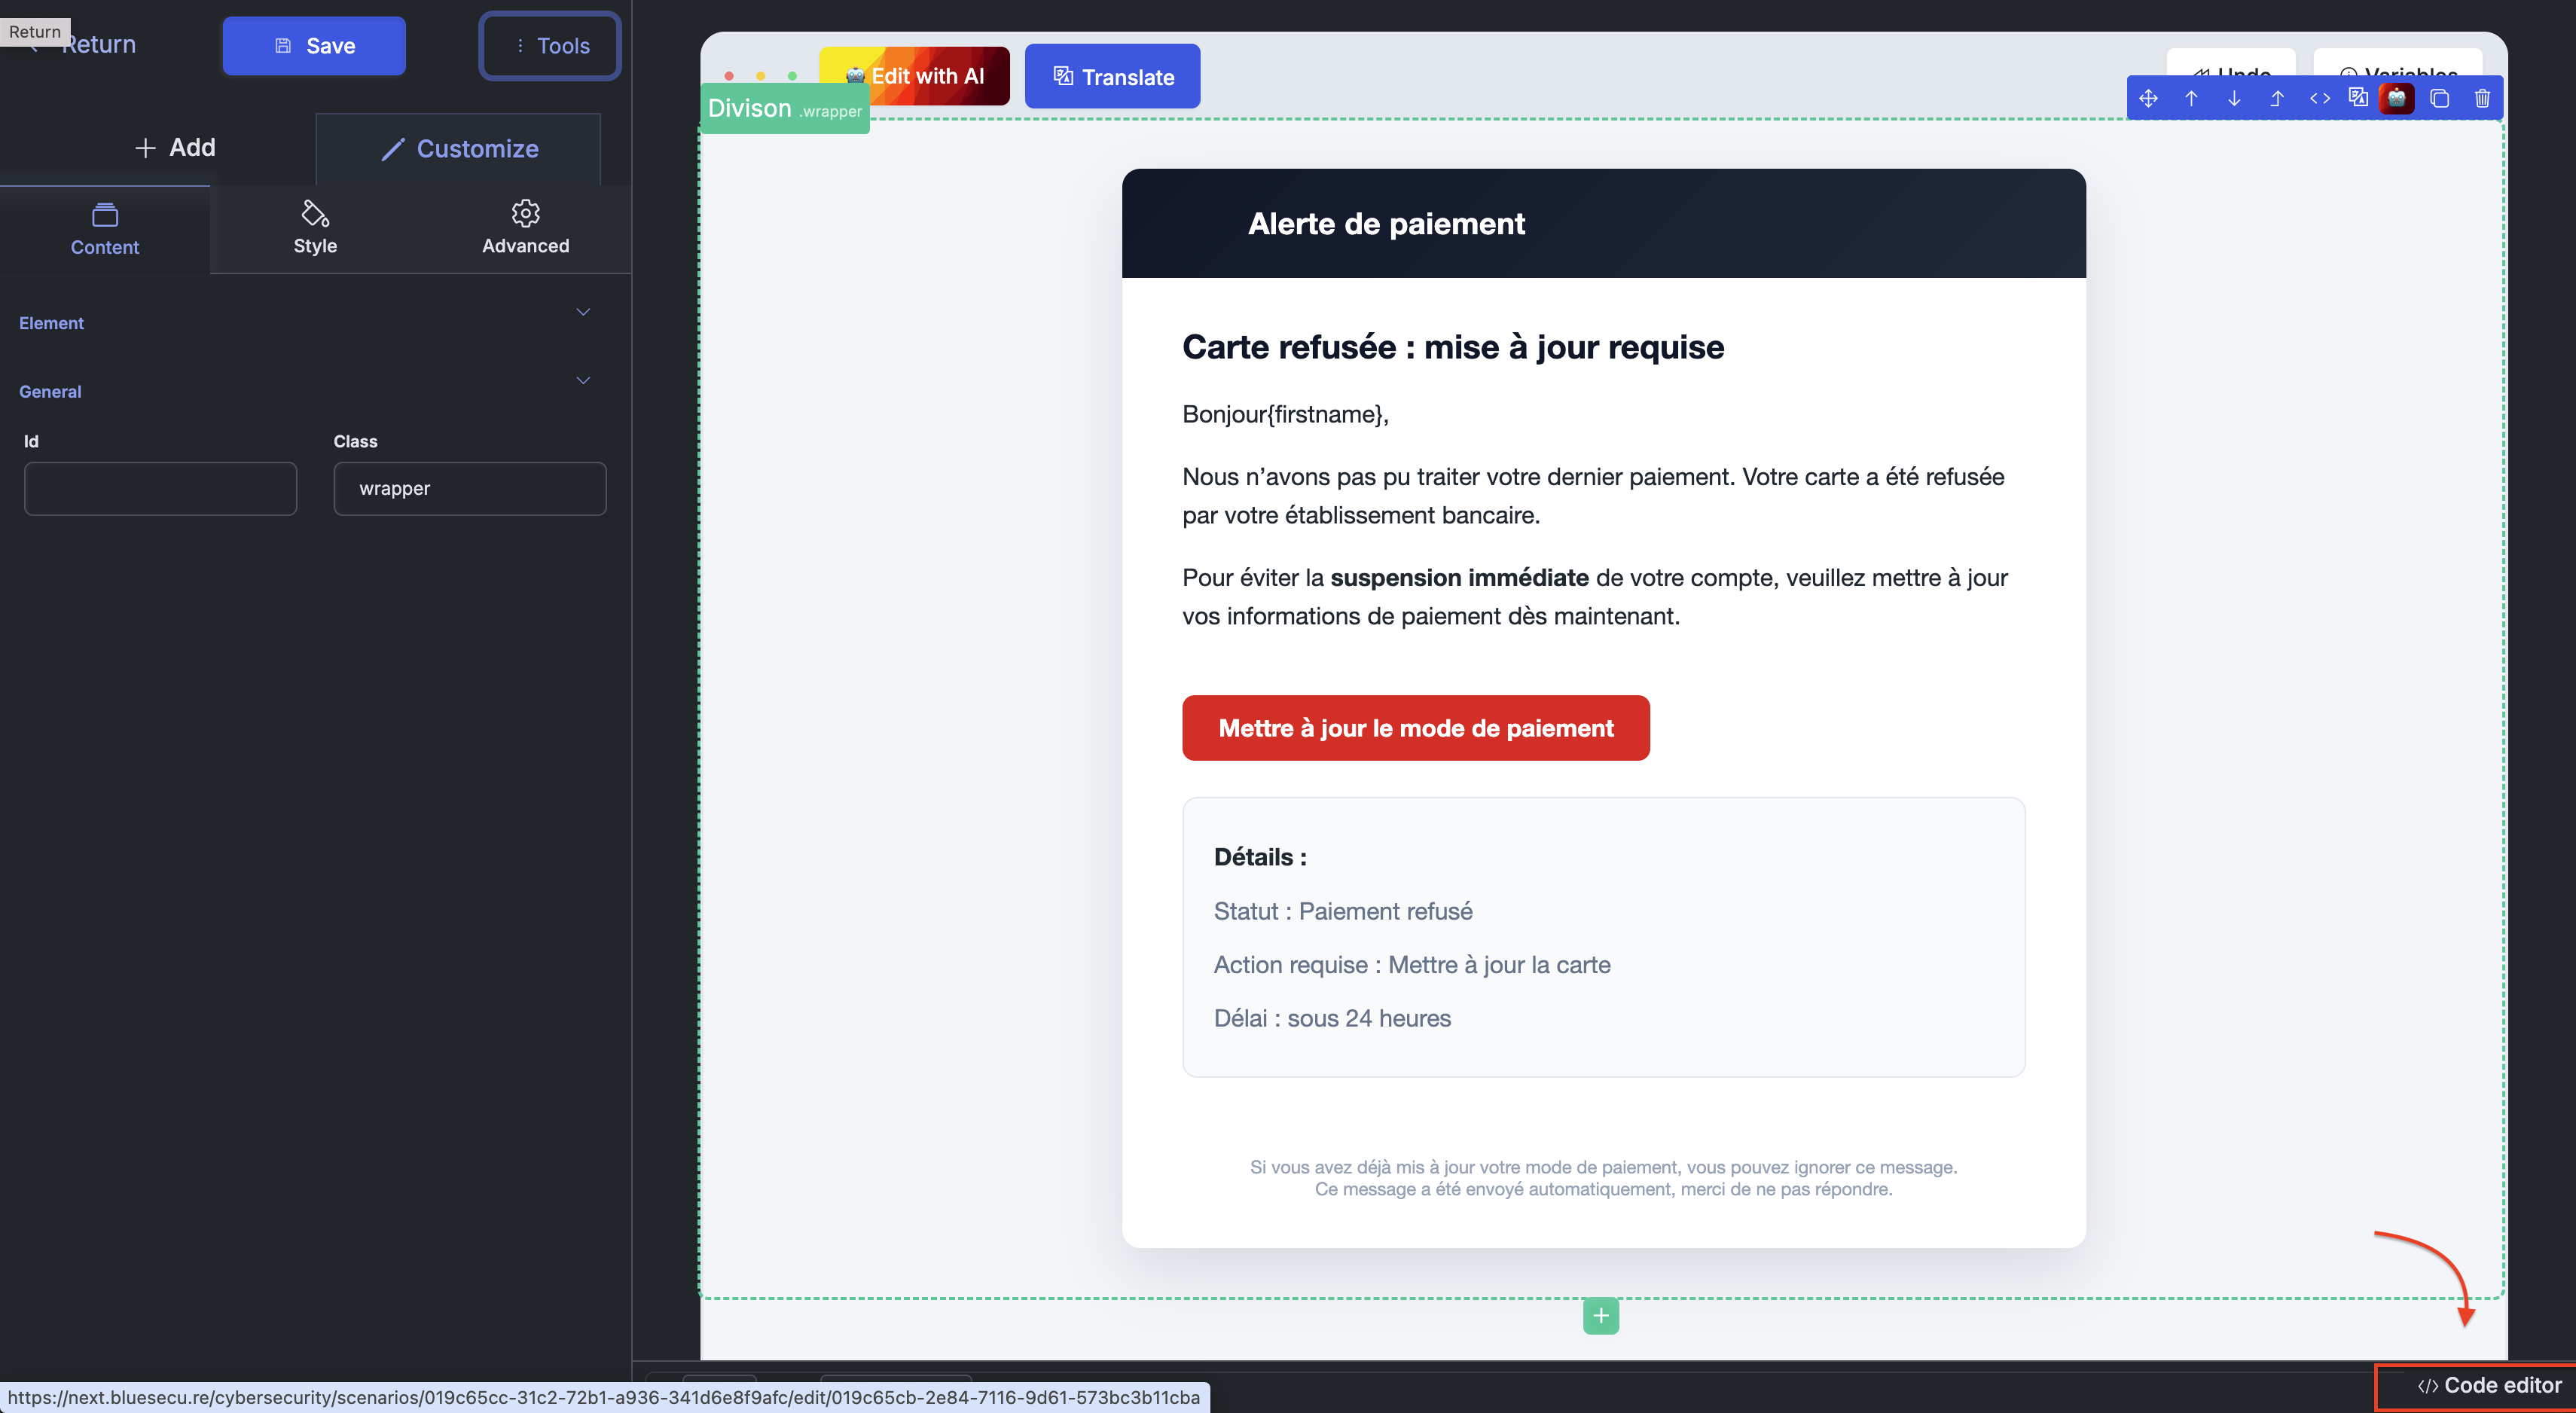
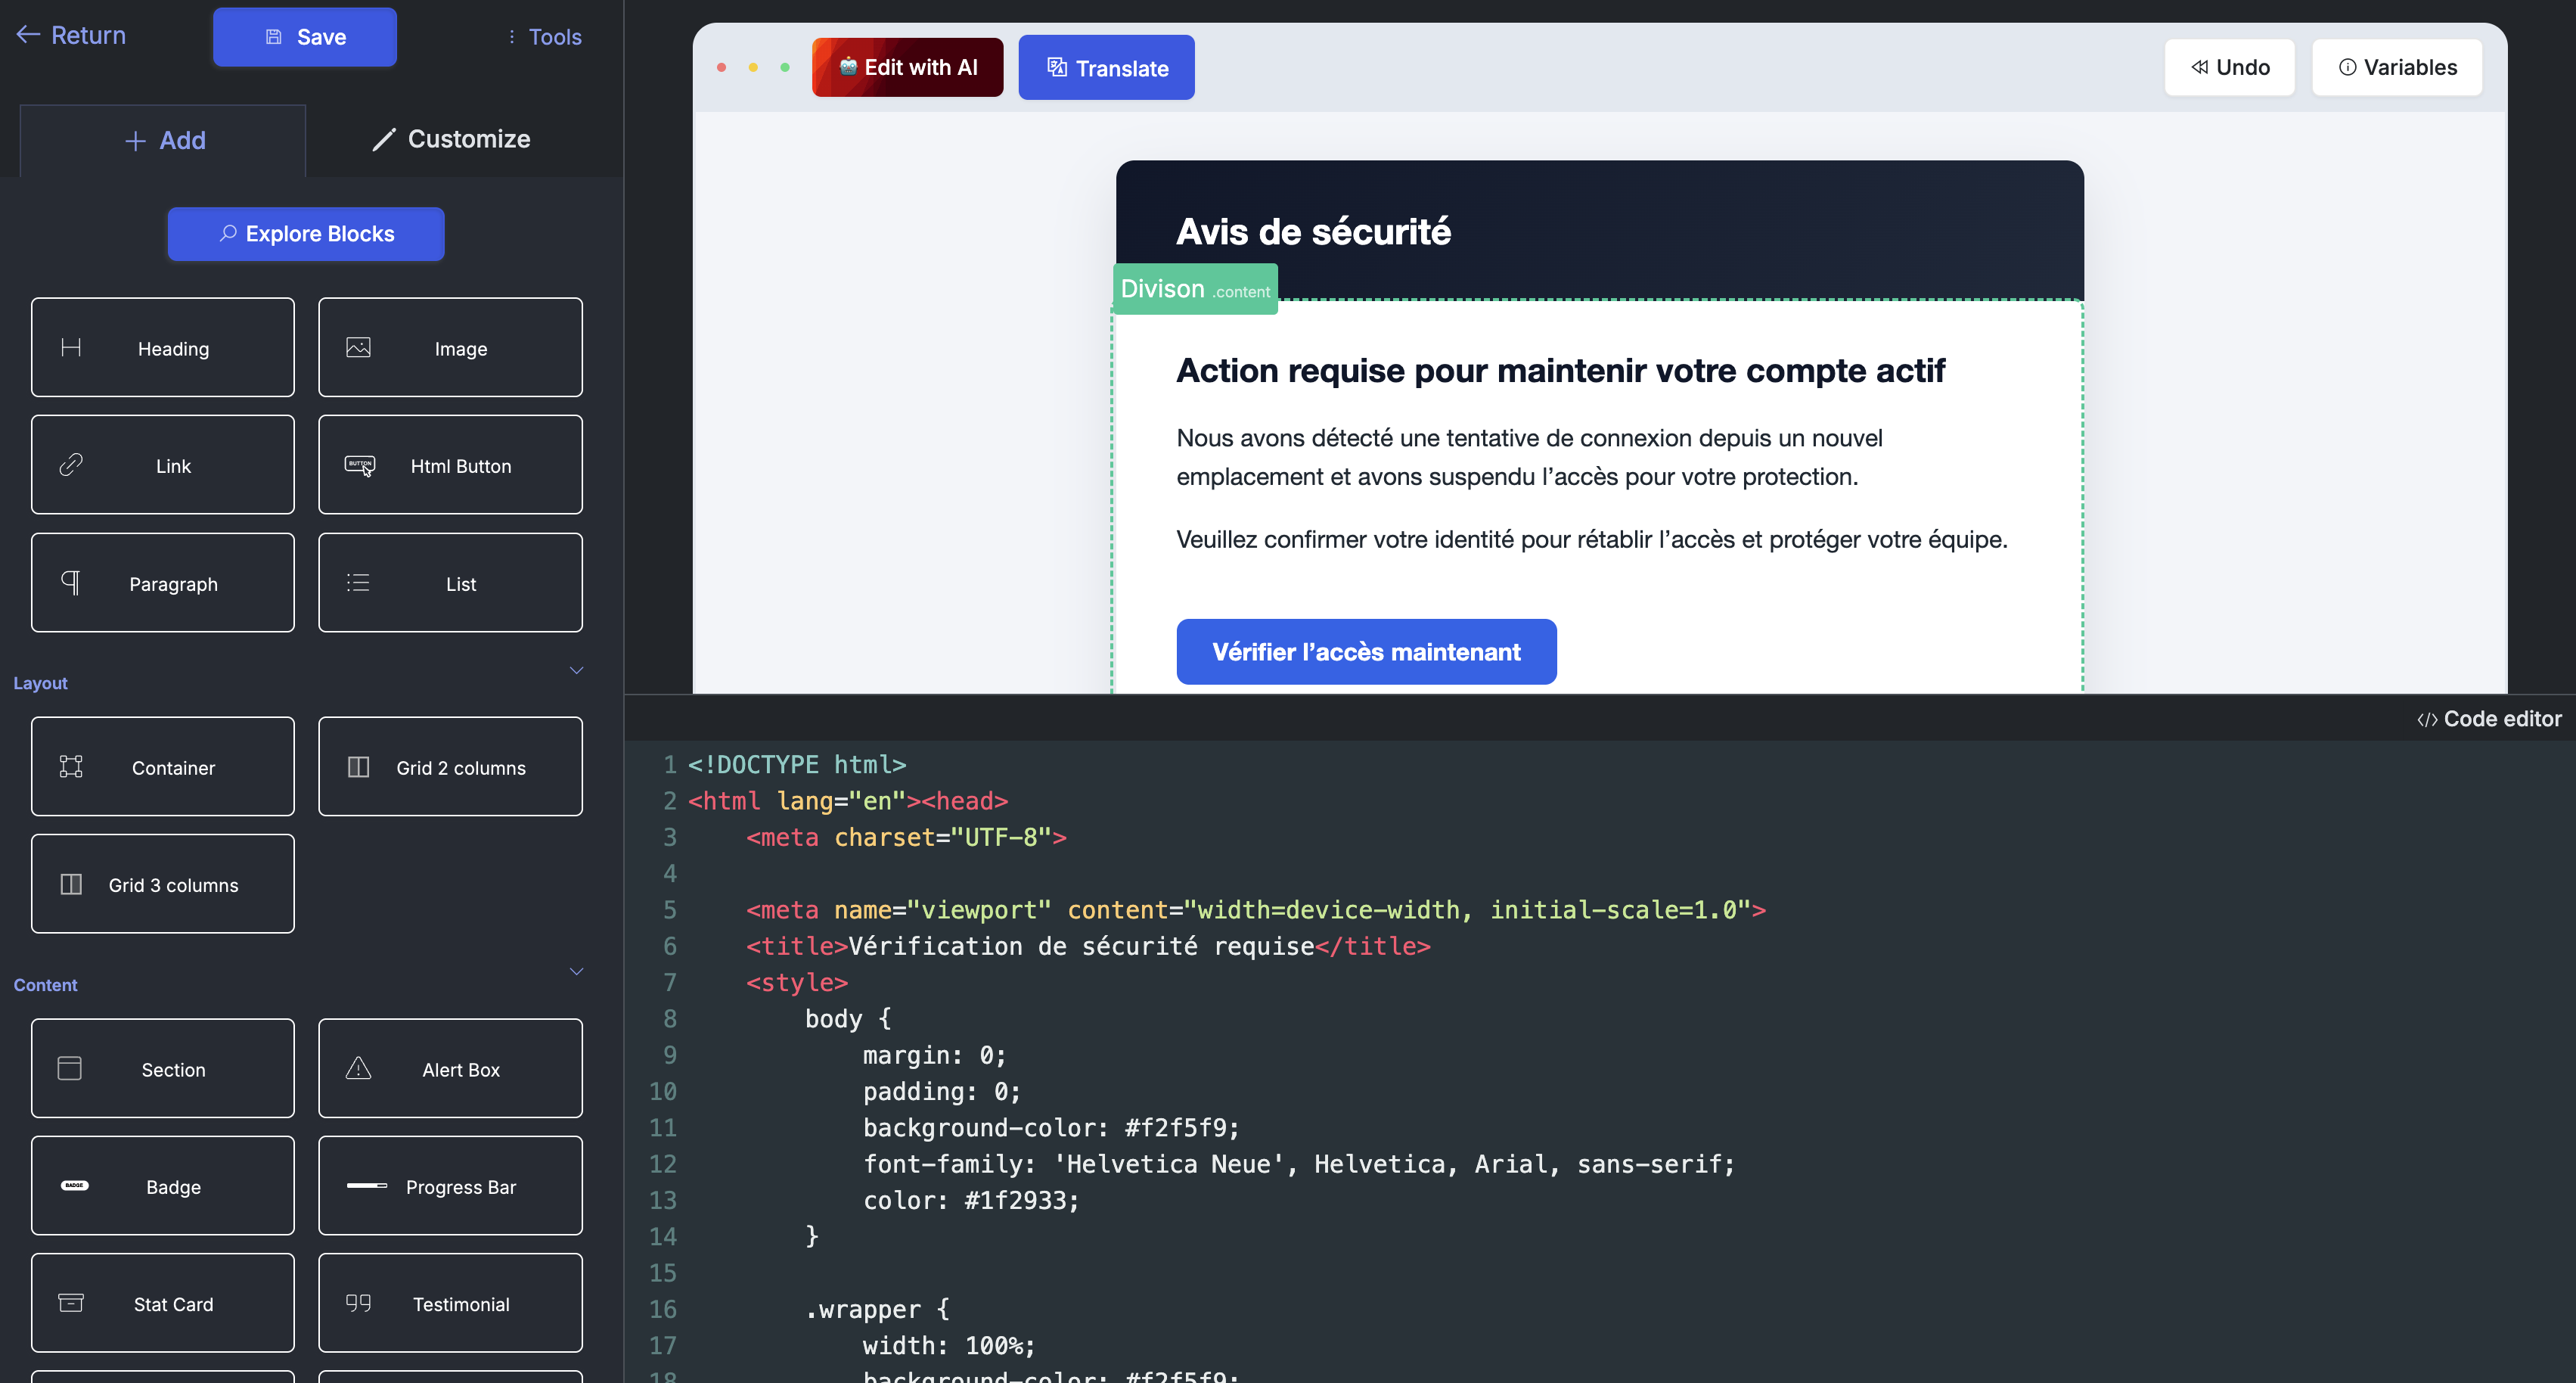
- Collez ou importez votre HTML en cliquant sur le bouton « Code Editor » en bas à droite de l'écran.
- Ajustez ensuite le contenu et les éléments (images, boutons, sections) si besoin.
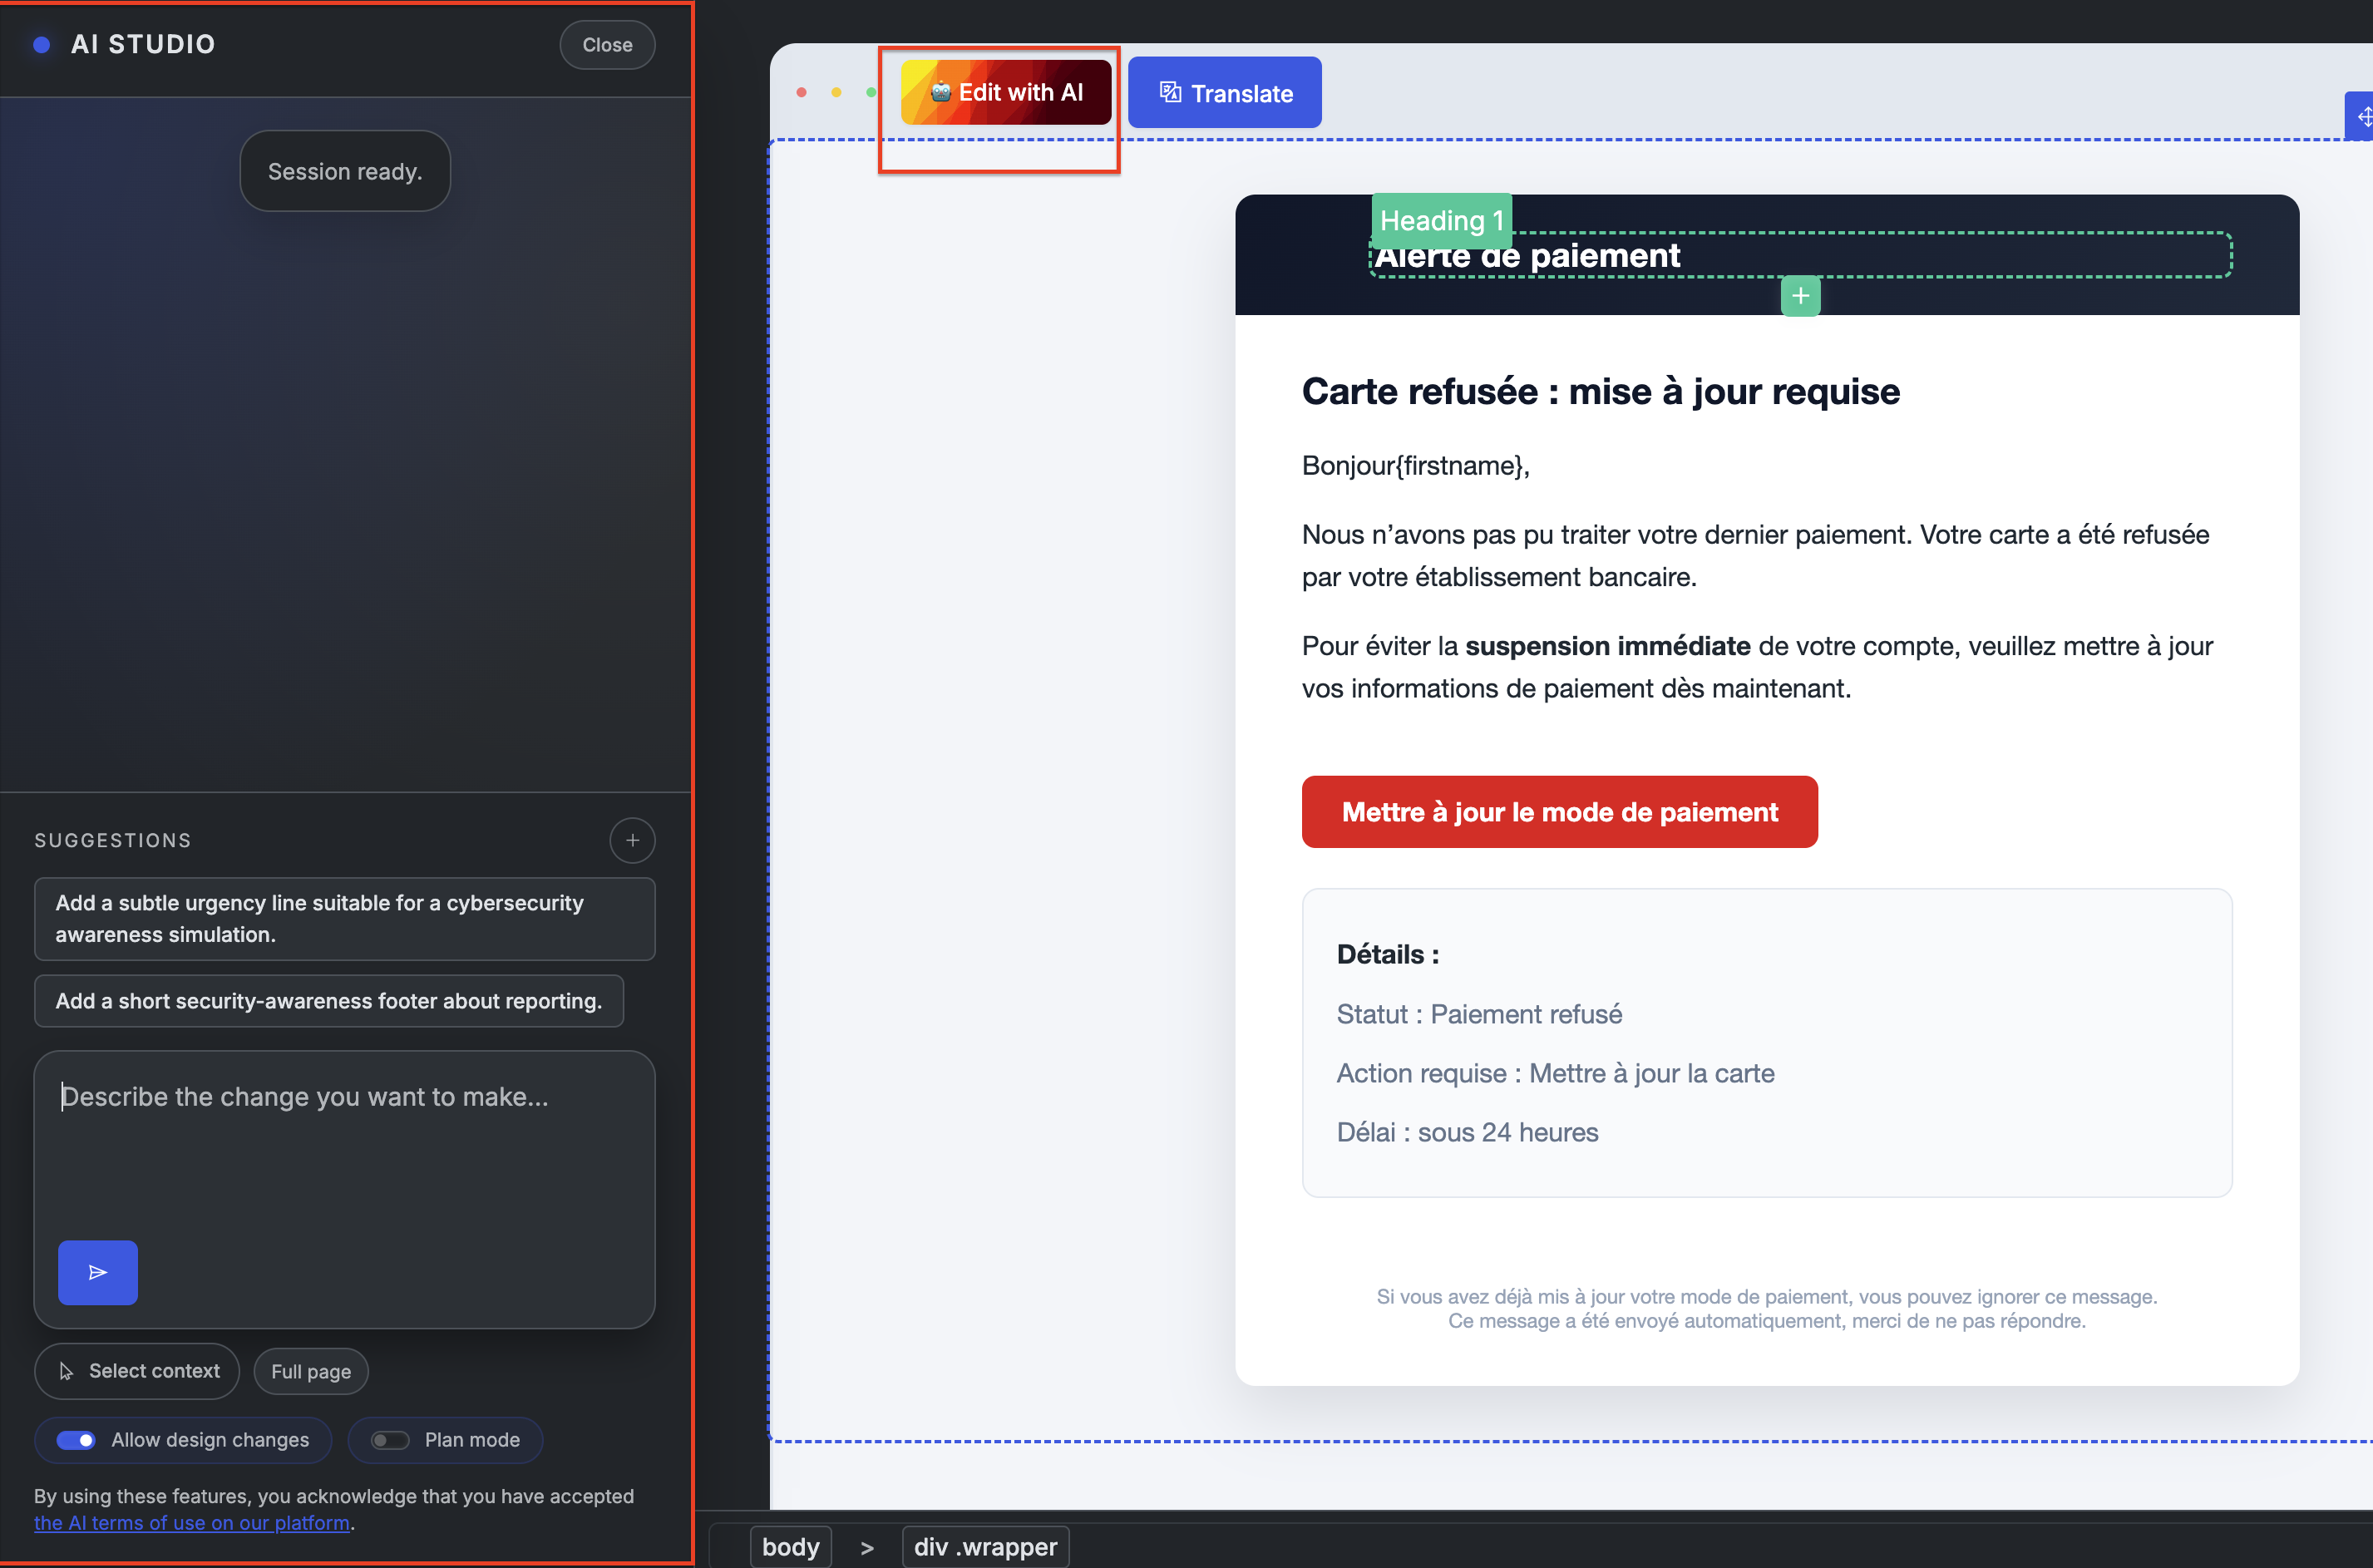
8.5 Générer un modèle avec l'AI Studio (assistant de scénario)
Quand l'utiliser ? Lors de la création d'un scénario ou d'une campagne, l'AI Studio peut vous aider à formuler un prompt et à accélérer la conception. L'IA peut créer ou réécrire un modèle complet, améliorer sa mise en page et son design, ou encore adapter le contenu à un contexte, un public ou un ton spécifique.
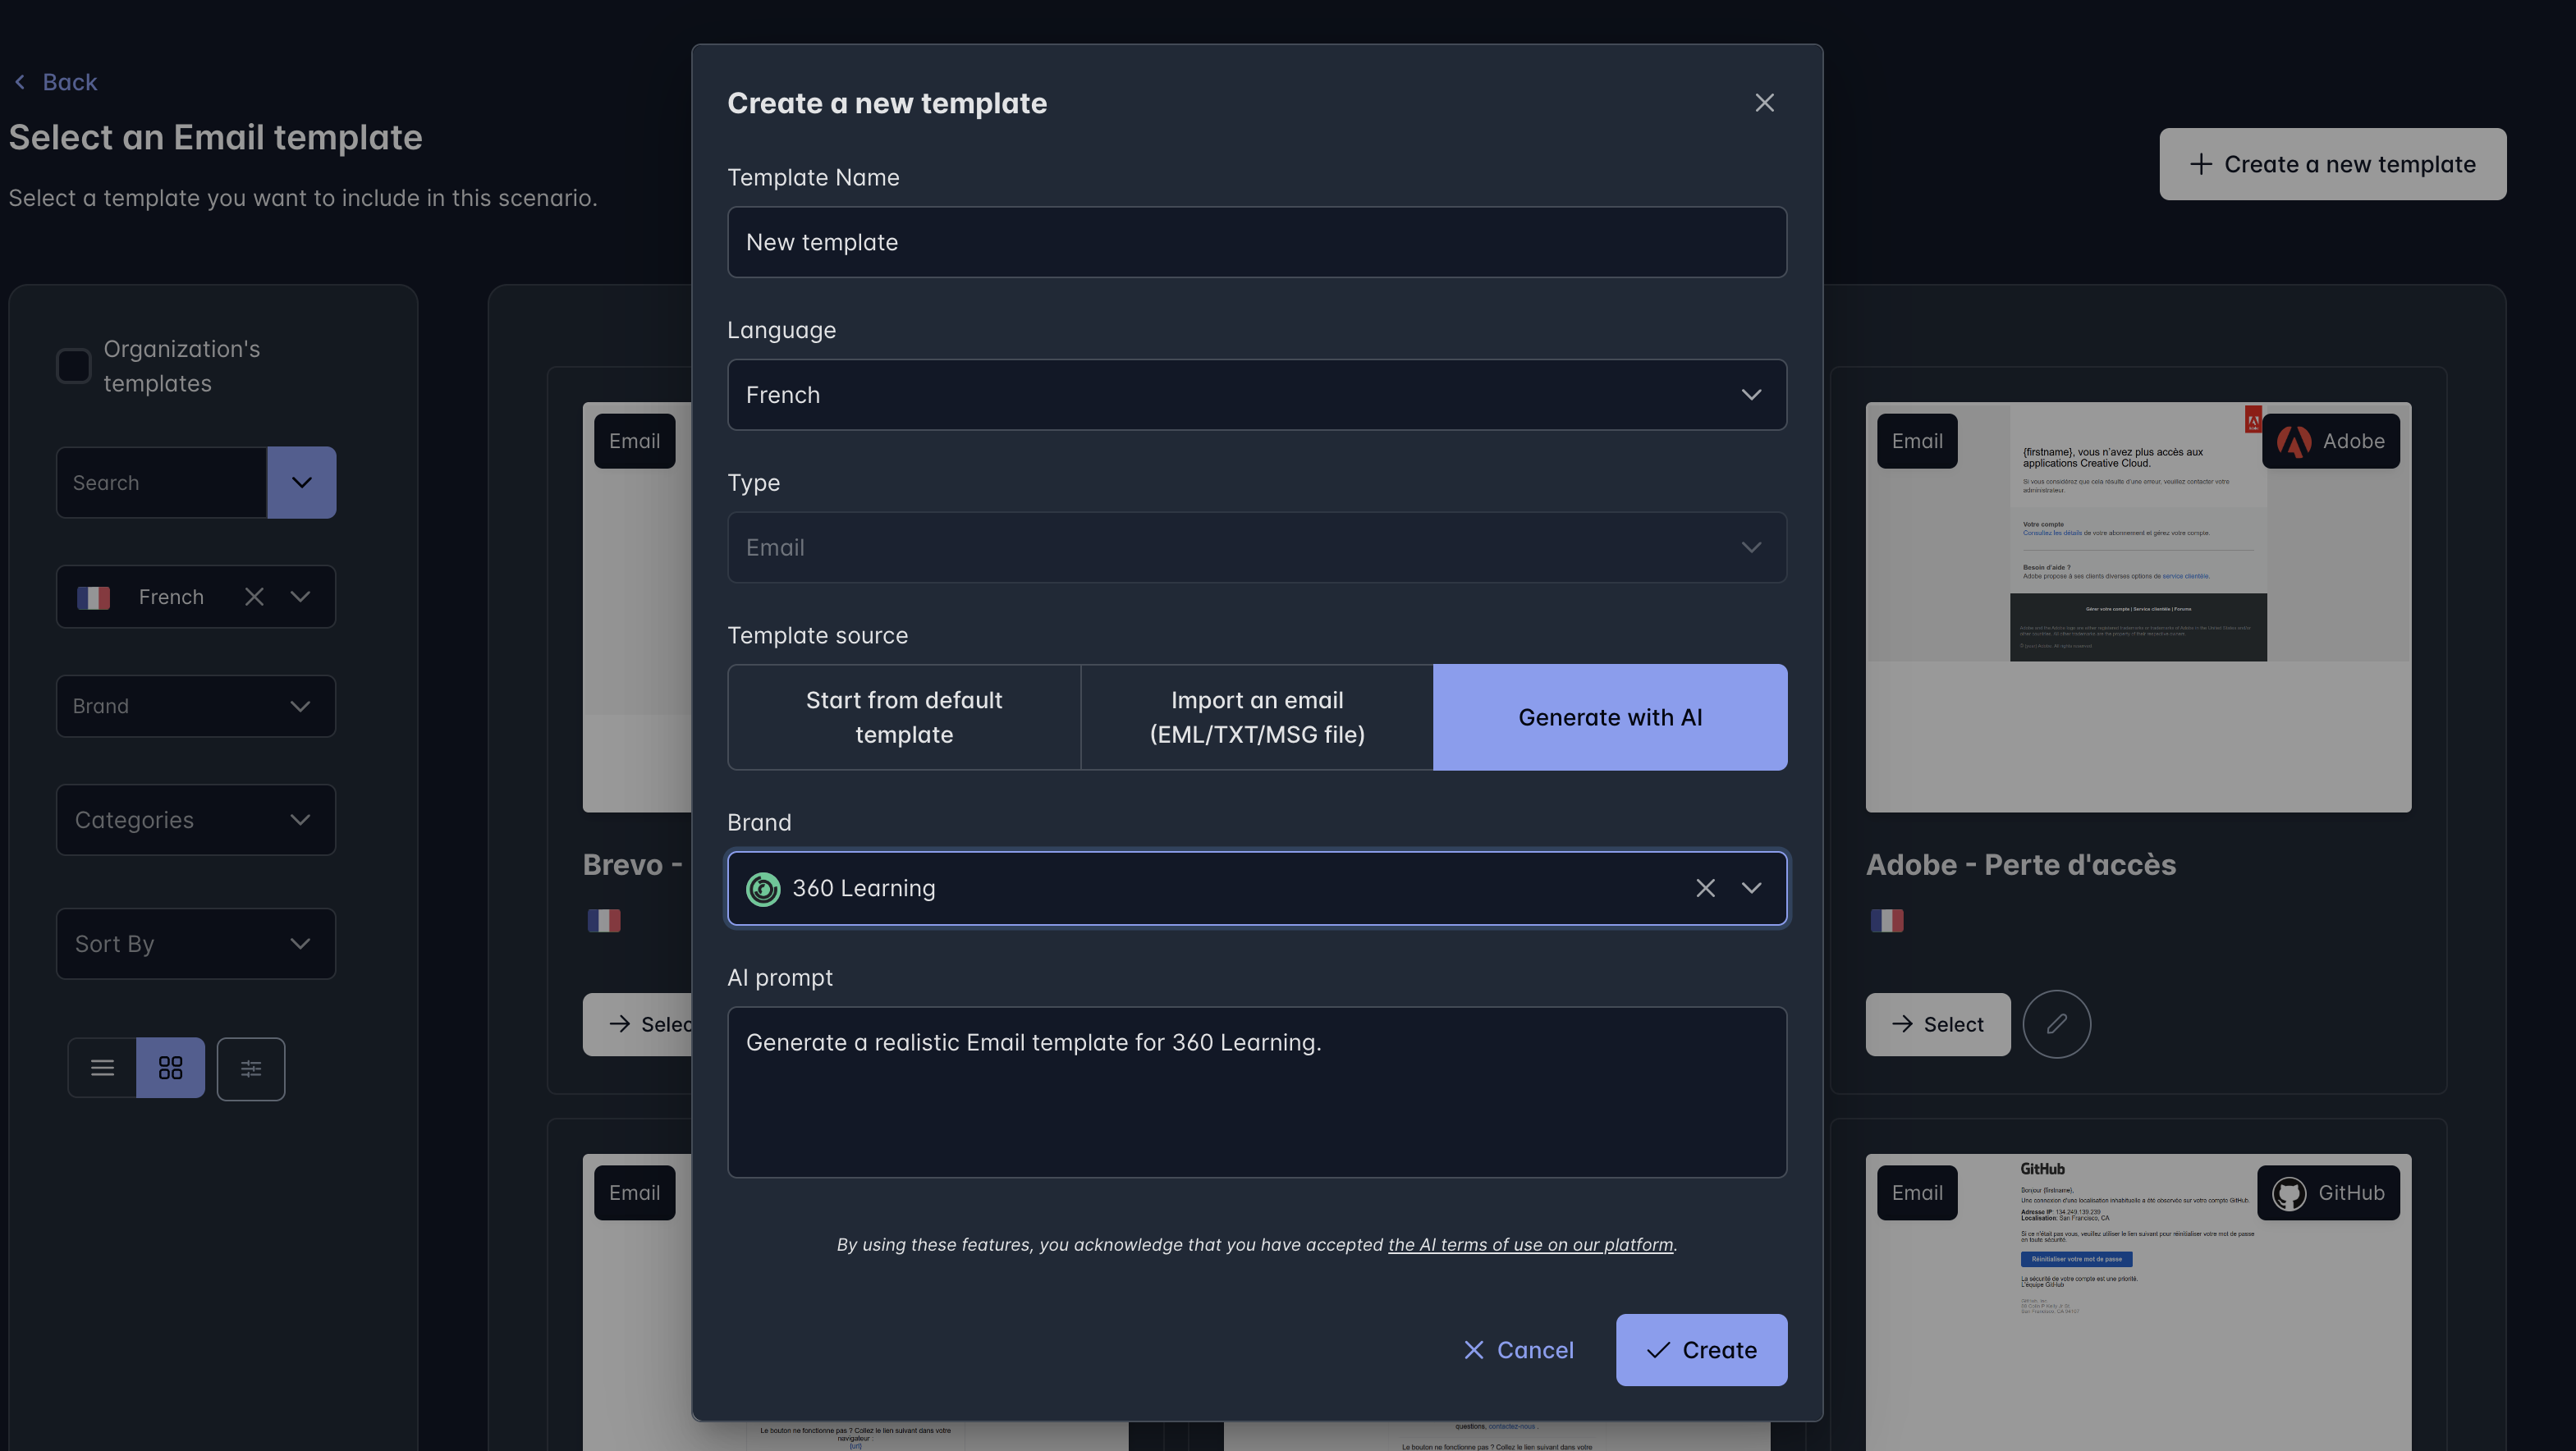
Comment créer un scénario ?
- Décrivez votre idée (thème, objectif, niveau de difficulté, message attendu).
- Sélectionnez une marque pour vous rapprocher de sa charte graphique.
- Des suggestions se mettent à jour automatiquement en fonction de la marque choisie.
Modifier un modèle avec l'AI Studio :
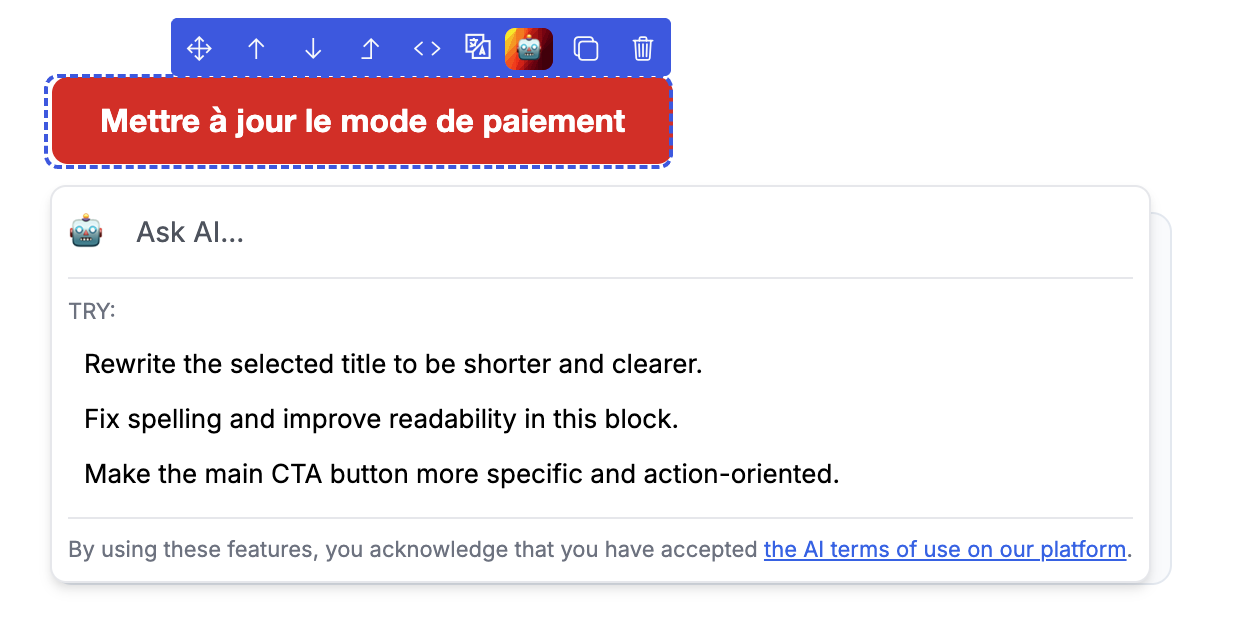
- Dans l'éditeur, cliquez sur « Modifier avec l'IA » ou utilisez le pop-up « Demander à l'IA ».
- Décrivez votre besoin : ce que vous voulez créer ou modifier.
Traduire un modèle avec l'AI Studio :
Vous pouvez traduire un modèle dans la langue de votre choix :
- Cliquez sur « Traduire » (en haut de l'éditeur).
- Sélectionnez la langue souhaitée.
⚠️ Alerte
En utilisant les fonctionnalités d'AI Studio, vous acceptez les conditions d'utilisation de l'IA. Ces règles encadrent l'usage responsable et sécurisé des outils d'intelligence artificielle, garantissant la confidentialité des données et la conformité avec les politiques de votre organisation.
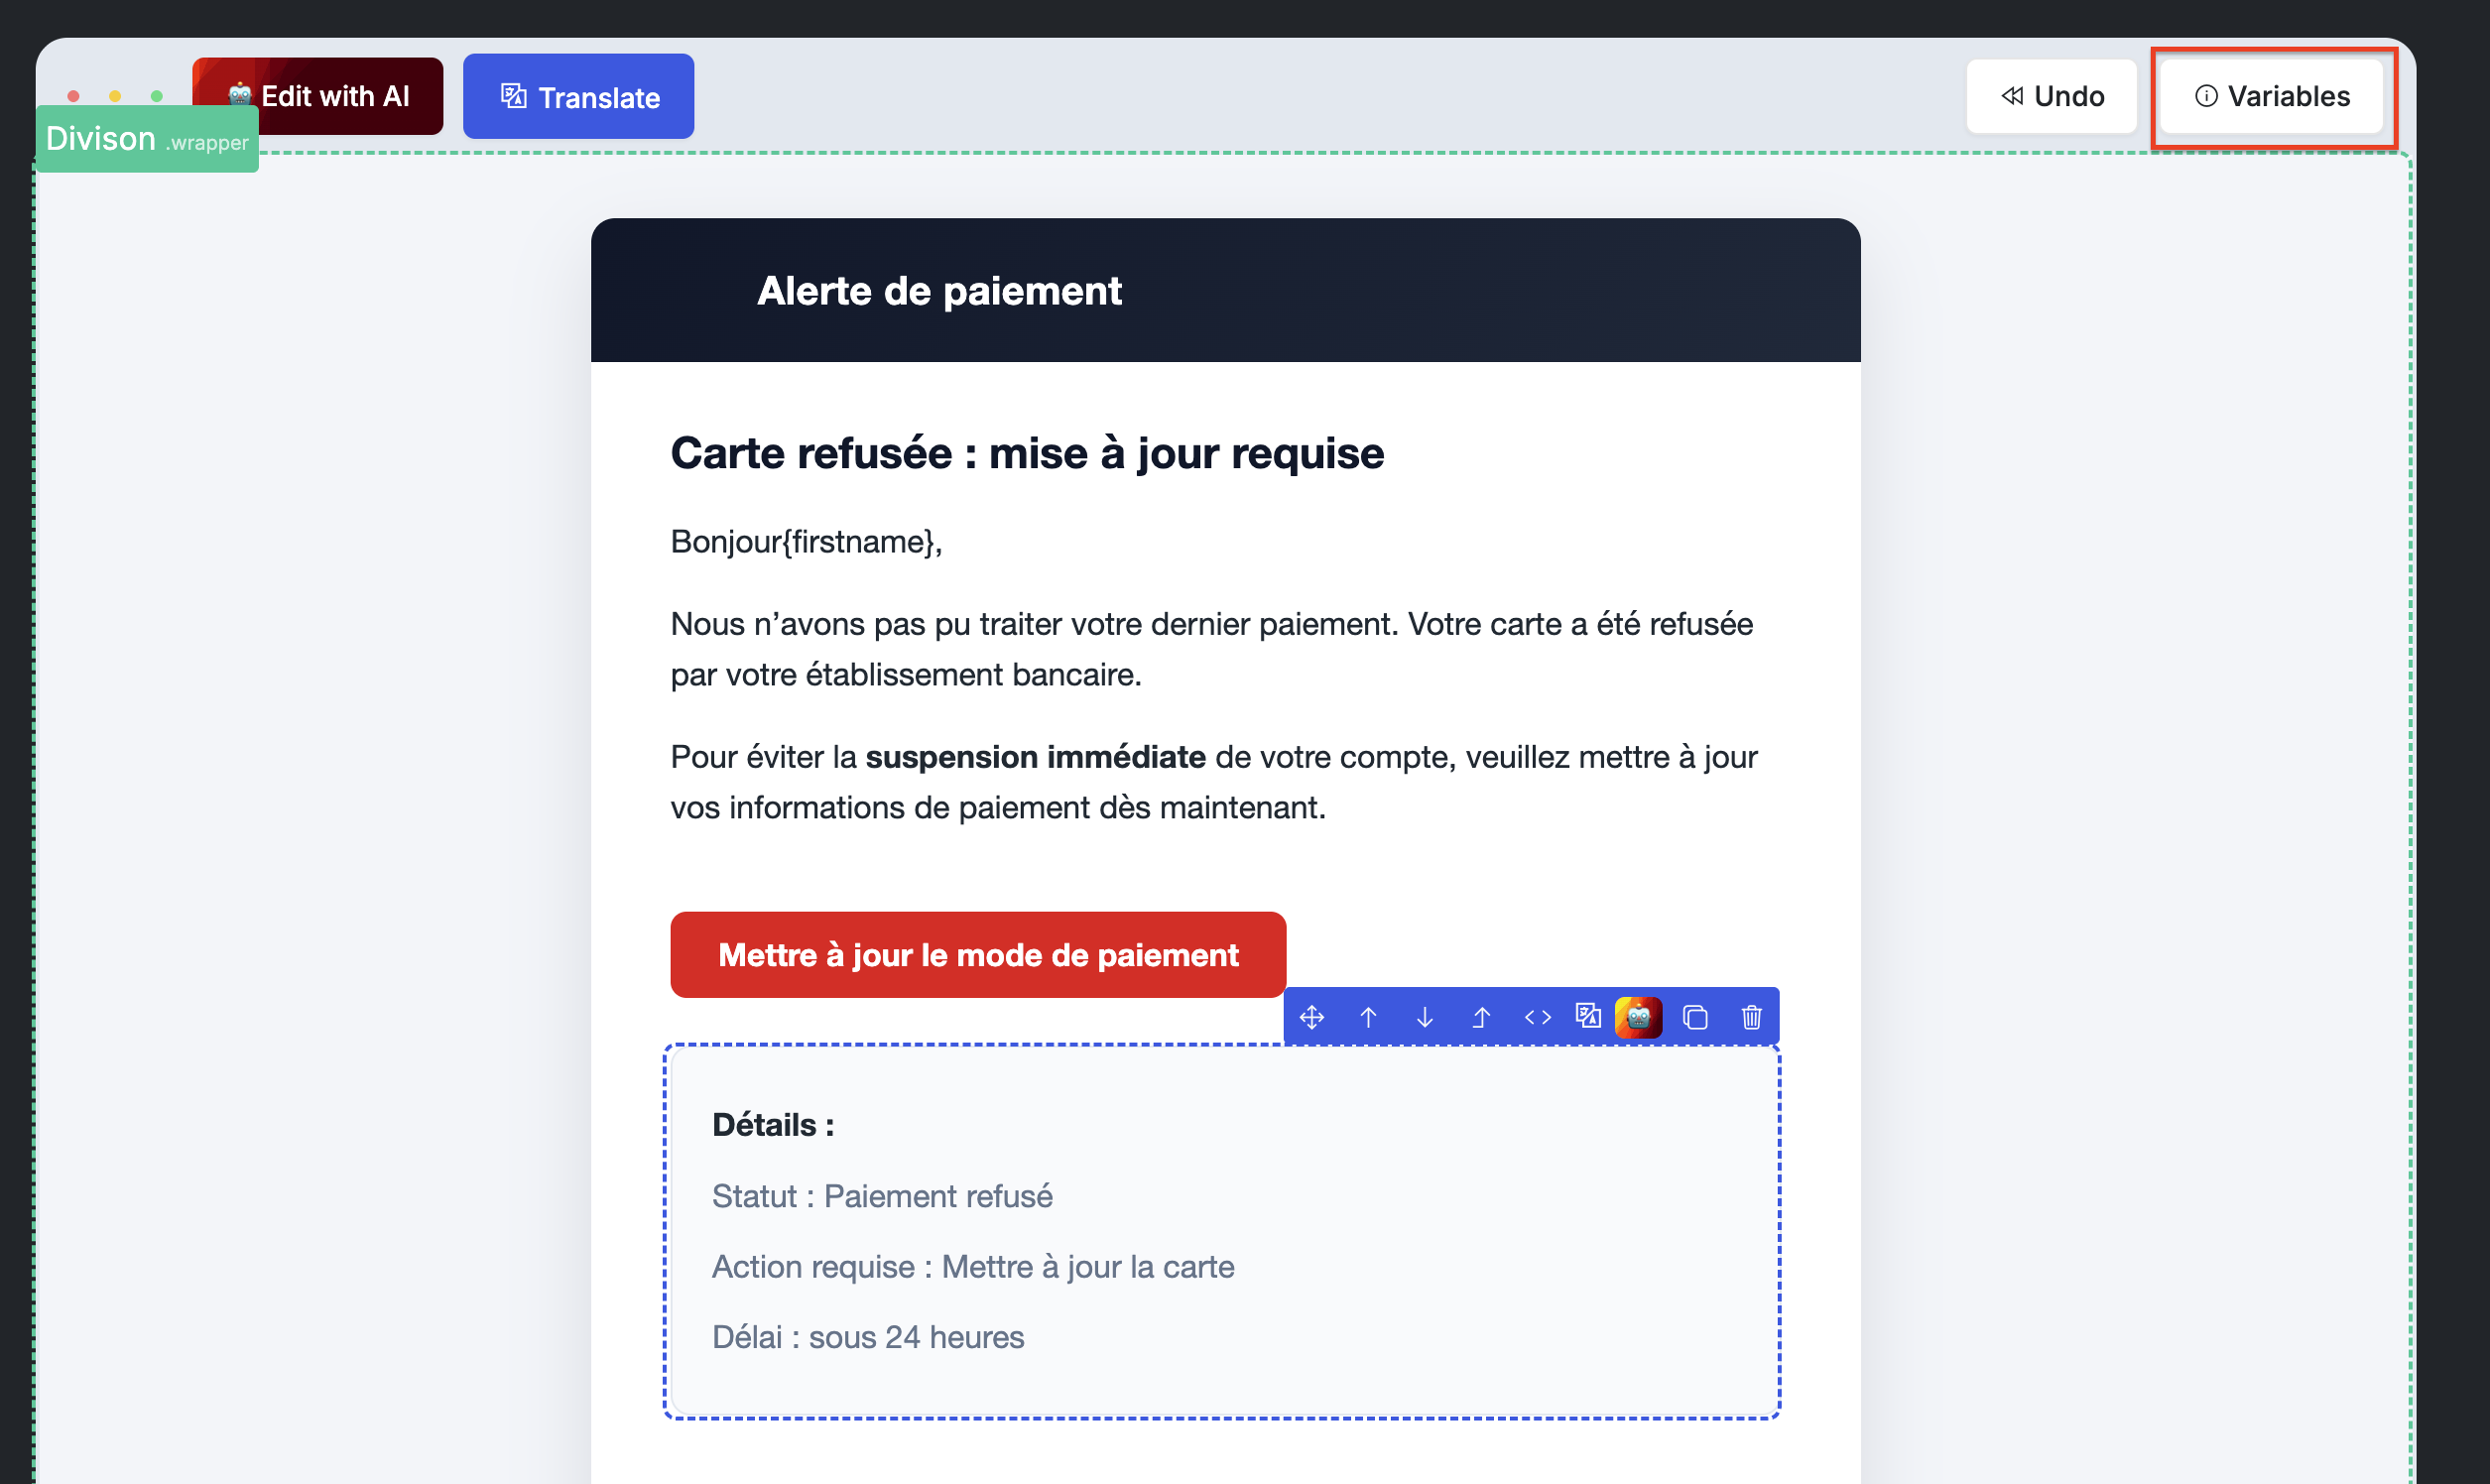
8.6 Utiliser les variables (personnalisation automatique)
Les variables permettent de personnaliser automatiquement vos emails pour chaque destinataire (ex. prénom, nom, etc.).
Comment insérer une variable ?
- Cliquez sur la petite icône (i) Variables.
- Sélectionnez la variable souhaitée (ex.
firstname,lastname, etc.). - Utilisez l'icône associée pour copier/coller la balise directement dans le modèle, en conservant le style.
Résultat : lors de l'envoi, le contenu s'adapte automatiquement à chaque destinataire.
| Variable | Exemple rendu | Usage |
|---|---|---|
{firstname} | « Jean » | Personnalisation |
{lastname} | « DUPONT » | Personnalisation |
{firstname_first_letter} | « J » | Personnalisation |
{lastname_first_letter} | « D » | Personnalisation |
{email} | « [email protected] » | |
{description} | « Finance » | Service |
{phone} | « 0678563478 » | Poste |
{qrcode} | [QR unique] | Tracking |
{url} | URL unique | Clic |
{date} | « 12/09/25 » | Calendrier |
9 Ajouter une pièce jointe
Suivez les étapes de création de campagne, avec cette insertion après la sélection des scénarios :
- Cliquez sur ✏️ sur un scénario : nommez-le, personnalisez l'objet, l'expéditeur et le corps du message.
- Cochez la case « Pièce jointe », puis cliquez sur « Sélectionner un modèle de pièce jointe » (nouveau, existant, ou de l'organisation). Personnalisez-le (blocs, images, IA, code).
- Enregistrez. Réutilisez-le ensuite via Modèles de l'organisation.
- Reprenez ensuite la création de campagne à l'étape 4 (groupes cibles).

10 Intégrer un QR Code
Testez la vigilance mobile. Le QR code s'affiche comme {qrcode} dans l'éditeur, mais son rendu est finalisé au moment de l'envoi (il est unique par destinataire, pour permettre le tracking).
- Sélectionnez un modèle « QR Code » ou créez-en un : personnalisez-le via ✏️, puis ajoutez
{qrcode}dans le corps. - Enregistrez et réutilisez.
- Reprenez ensuite la création de campagne à l'étape 4 (groupes cibles).


ℹ️ Durée de vie et suivi des scans
Les QR codes n'ont pas de durée de vie propre : ils fonctionnent tant que la campagne est en cours. Une fois la campagne terminée, les scans ne sont plus enregistrés et le lien renvoie une erreur 404 (page introuvable).
Un même QR code peut être scanné depuis plusieurs appareils : chaque ouverture de son lien est enregistrée dans le journal des événements, exportable au format CSV. Vous pouvez donc compter le nombre de scans d'un même QR code, mais pas savoir avec certitude combien d'appareils ou de personnes différents l'ont scanné : cette information n'est pas transmise lors d'un scan.
À noter : le compteur Scannés indique le nombre de QR codes différents utilisés, et non le nombre total de scans.
11 Personnaliser la page post-phishing
La page post-phishing est une page qui s'affiche juste après la compromission. Elle peut avoir plusieurs objectifs : être pédagogique (indices de phishing, bons réflexes) ou immersive (remerciement, redirection).
- Après la sélection des scénarios, cochez Page post-phishing (un modèle est alors auto-généré avec logo, expéditeur, URL et capture du mail).
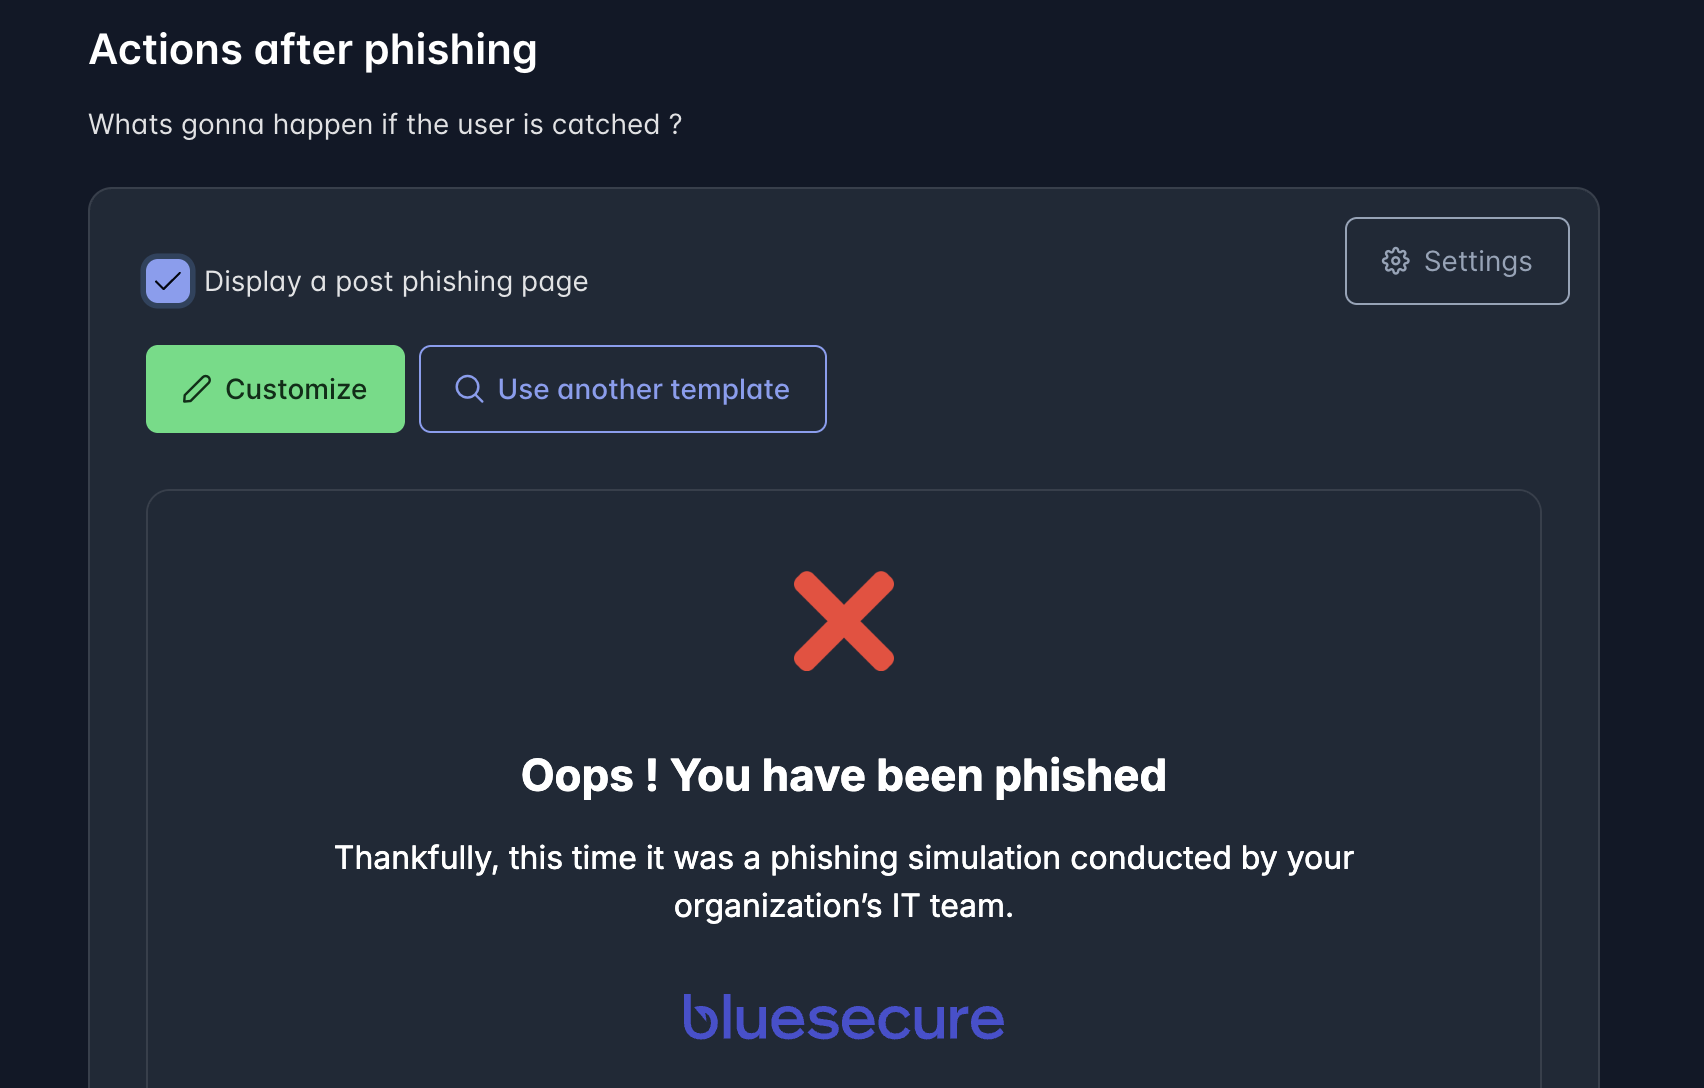
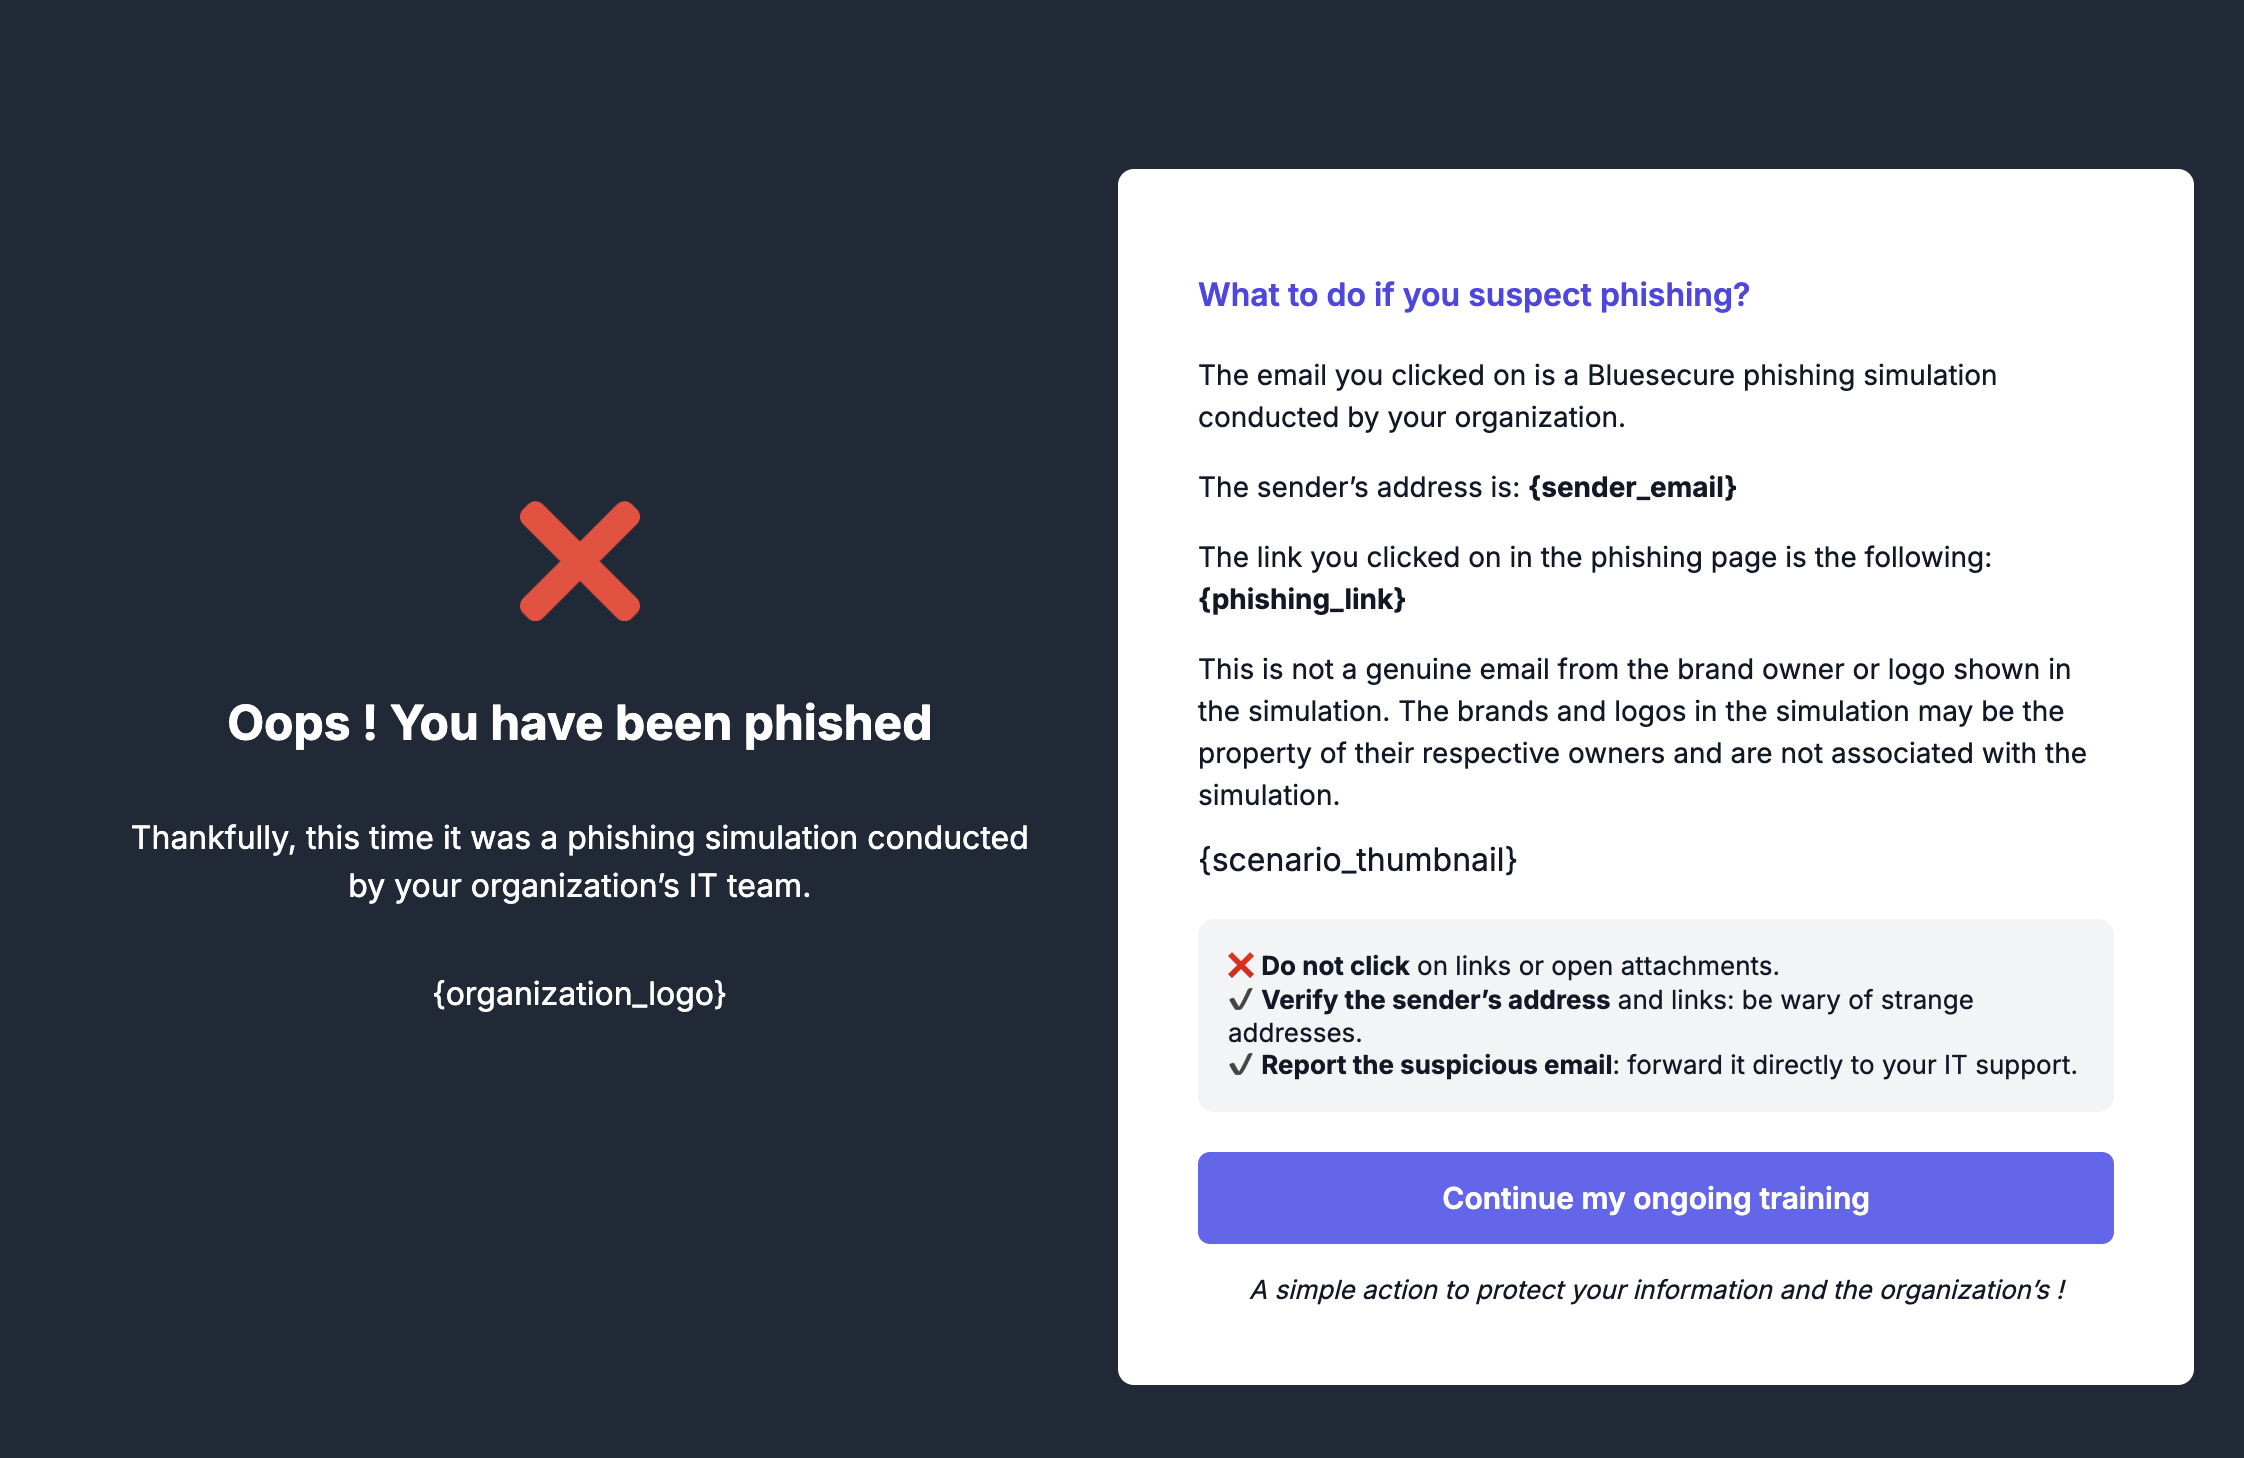
- Personnalisez : sélectionnez le modèle, modifiez-le ou créez-en un nouveau (blocs texte, images, logo, IA, code). Filtrez par langue ou par catégorie.
- Enregistrez (le modèle sera ensuite disponible via Modèles de l'organisation).
- Reprenez ensuite la création de campagne à l'étape 4 (groupes cibles).
Ajouter une redirection vers un site légitime
Cette option rend la simulation plus réaliste (les cybercriminels utilisent souvent cette technique pour masquer leurs traces). Elle se configure à l'étape 5 (actions post-hameçonnage) :
- Cochez Afficher une page post-phishing : une redirection automatique se déclenche (ex. Microsoft → site officiel). Vous pouvez la changer ou la modifier via Changer de modèle ou ✏️.
- Reprenez ensuite la création de campagne à l'étape 6 (test).
12 Ajouter un SMS à votre simulation email
⚠️ Alerte
Depuis 2024, les opérateurs télécom bloquent automatiquement les SMS contenant des noms de marques connues (comme Spotify ou Amazon), afin de lutter contre la fraude, conformément à la loi française. Pour éviter le blocage ou la mise en quarantaine de vos campagnes, utilisez toujours des noms fictifs et génériques plutôt que des marques réelles.
Vous pouvez compléter une simulation email par un SMS envoyé au même destinataire, pour rendre le scénario multicanal. Suivez les étapes de création d'une campagne Email jusqu'à la configuration du SMS. Pour plus de détails, consultez l'article Configurer Bluesecure Phishing™ SMS.
- Créez un scénario : personnalisez les modèles via l'icône ✏️ (crayon vert).
- Cochez SMS, créez un modèle (+), puis rédigez un message court et crédible avec un lien. L'expéditeur est générique : il ne peut pas être personnalisé.

- Enregistrez.
- Reprenez ensuite la création de campagne à l'étape 4 (groupes cibles).
13 Recibler les utilisateurs hameçonnés
Le reciblage renvoie une nouvelle simulation aux utilisateurs ayant cliqué, pour mesurer leur progression.
- À la création : cochez Recibler les utilisateurs dans le bloc Actions après hameçonnage (voir étape 5).

- Après lancement : allez dans Phishing > Campagnes, cliquez sur les trois points de la campagne, puis sélectionnez Recibler les utilisateurs. Configurez les critères (clic, ouverture, etc.) et confirmez pour créer un nouveau groupe.

- Lors de la création de groupes automatiques, choisissez des conditions de peuplement liées aux événements de phishing.
14 Statut « Test » des campagnes de phishing
Le statut Test (badge violet dans la colonne Statut) permet d'exclure une campagne terminée des statistiques globales. La campagne conserve son historique et son rapport : seuls ses résultats ne sont plus comptabilisés dans les indicateurs de l'organisation.
14.1 Passer une campagne en statut Test
- Accédez à Phishing > Campagnes.
- Sur une campagne au statut Terminé, cliquez sur le menu d'actions ⋮ en bout de ligne.
- Cliquez sur Passer au statut test (Switch to test status).
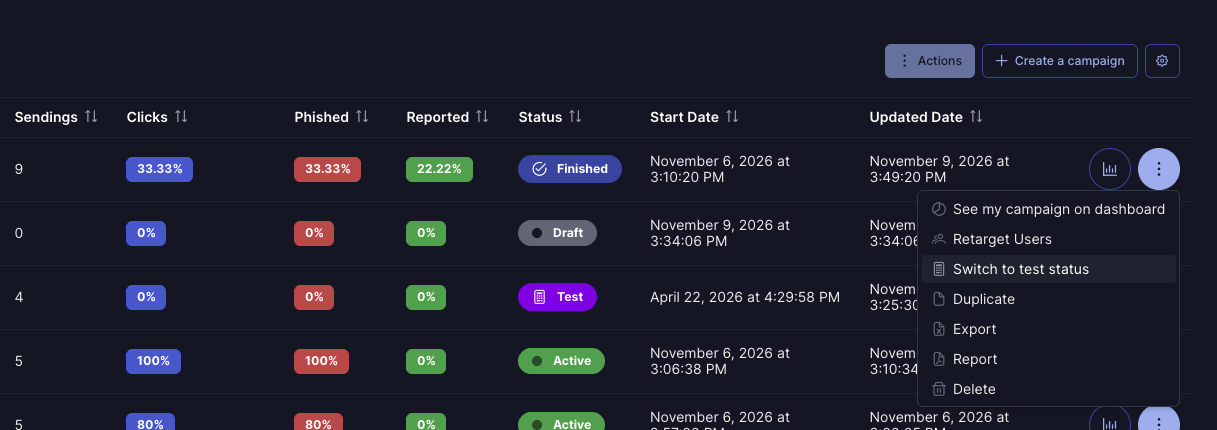
14.2 Revenir au statut Terminé
L'opération est réversible. Dans le menu d'actions ⋮ de la campagne en statut Test, cliquez sur Repasser au statut terminé : ses résultats sont de nouveau comptabilisés dans les statistiques globales.
💡 Astuce
Les campagnes en statut Test ne sont pas comptabilisées dans les statistiques globales, y compris dans le Smart Report.
ℹ️ Info
Ne confondez pas ce statut avec le bouton Envoyer un test du bloc Test et évaluation (étape 6), qui envoie un scénario à une adresse e-mail ou à un numéro de téléphone avant le lancement, sans changer le statut de la campagne.
Questions fréquentes
Quelle est la différence entre un scénario et un modèle ?
Un scénario est le package complet d'une simulation phishing (email/SMS + landing page + page post-phishing). Un modèle est un composant individuel réutilisable correspondant à l'un de ces trois types. Chaque élément d'un scénario provient d'un modèle.
Les « Options avancées » sont-elles rétroactives si je lance la campagne puis la mets en pause ?
Non. Les changements ne sont pas rétroactifs une fois la campagne lancée : tout ce qui a déjà été appliqué avant la modification reste inchangé. Seules les nouvelles interactions après la mise à jour prennent en compte les changements.
Comment inscrire automatiquement des personnes hameçonnées à une formation ?
Depuis la page de création de la campagne, cliquez sur « Ajouter à un groupe » : l'utilisateur hameçonné est automatiquement ajouté à un groupe existant, ce qui permet ensuite de déclencher une action de formation associée.
Les adresses IP marquées comme « suspectes » sont-elles prises en compte dans les statistiques de phishing ?
Les IP détectées comme « suspectes » servent avant tout à évaluer le risque technique d'une interaction. Elles sont automatiquement bloquées et exclues des indicateurs principaux de phishing (comme la visite d'une page de phishing ou la soumission d'informations). En revanche, elles ne sont pas considérées comme suspectes pour l'ouverture des emails, car ces IP proviennent souvent de serveurs proxy utilisés par les clients de messagerie. Le badge « Suspect » dans l'onglet Statistiques est donc un indicateur purement technique, utilisé pour affiner la détection, sans impacter les statistiques globales de phishing.
Quelle est la différence entre « Terminer la campagne » et « Répéter la campagne » ?
« Terminer la campagne » arrête la campagne une fois tous les envois effectués : idéal pour un test ponctuel. « Répéter la campagne » relance la campagne une fois les envois terminés : idéal pour une sensibilisation continue. Ce choix se fait dans le bloc Planification, quel que soit le mode de répartition.
Peut-on envoyer les e-mails de phishing en copie carbone invisible (CCI) ?
Oui. Cette option s'active campagne par campagne, uniquement sur demande : créez un ticket auprès du support en précisant le nom de la campagne concernée.
Pourquoi mes SMS de simulation sont-ils parfois bloqués par les opérateurs télécom ?
Depuis 2024, les opérateurs télécom bloquent automatiquement les SMS contenant des noms de marques connues (ex. Spotify, Amazon), pour lutter contre la fraude, conformément à la loi française. Utilisez toujours des noms fictifs et génériques plutôt que des marques réelles pour éviter le blocage ou la mise en quarantaine de vos campagnes.